
20人、50人到500人企业电脑怎么分级管理?用超级眼电脑监控软件按规模平滑扩容
企业在不同的成长周期,其组织架构、网络拓扑与安全管理复杂度呈现出数量级的跃升:20 人以内的初创团队通常处于单一扁平局域网,关注的是日常工作规范与防摸鱼;成长至 50-100 人时,部门职能分化,销售客户名录、研发图纸代码的防泄密成为管理刚需,需要分部门建立差异化策略;当规模扩张至 200-500 人以上时,往往拥有跨楼层多 VLAN 网段、全国多分支机构甚至外勤混合办公,对海量日志并发存储、服务器集中汇聚与多子管理员分权提出了极其严苛的架构要求。如果前期选型不当,企业每跨越一个阶段就不得不面临“推倒重来、全员重新换软件”的巨大折腾与资金浪费。超级眼电脑监控软件凭借自研的高内聚低耦合系统底座,支持从单机极简开箱即用,到分布式服务器版的无缝平滑扩容,陪伴企业从 20 台平稳扩展至 500 台以上规模,构筑起贯穿企业全生命周期的数字风控基石。
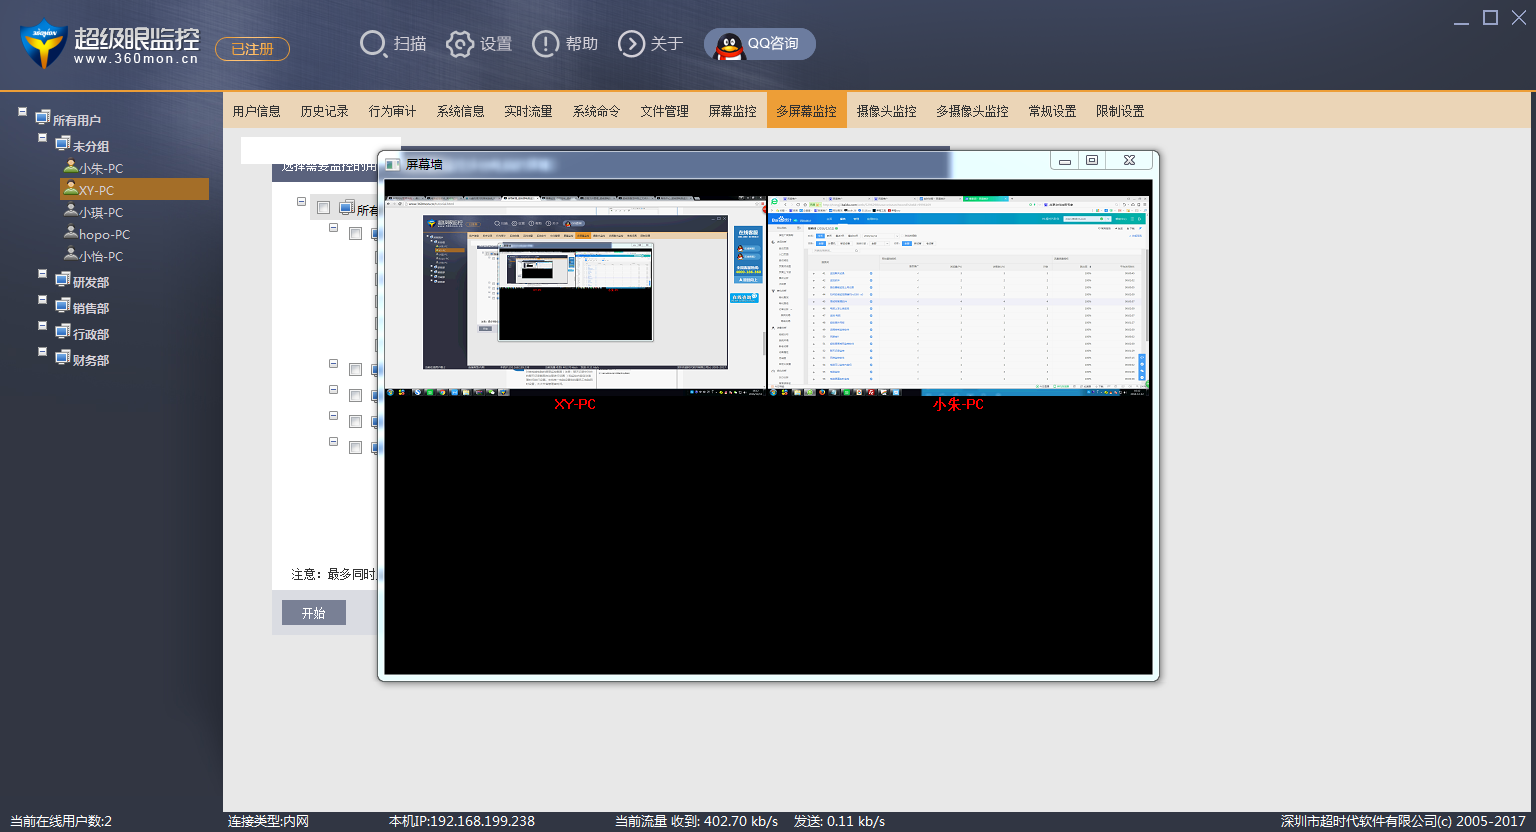
一句话结论
超级眼电脑监控软件具备高度弹性的架构设计,能够根据企业20人、50人、200人到500人不同阶段的业务诉求与网络环境平滑无缝扩容,让企业一次投入终身受益。
企业在部署超级眼电脑监控软件时,应明确适用设备所有权与管理范畴,结合《中华人民共和国个人信息保护法》与公司内部制度,处理好授权告知、权限边界和数据安全审计要求。
企业在不同规模与发展阶段的典型管控诉求
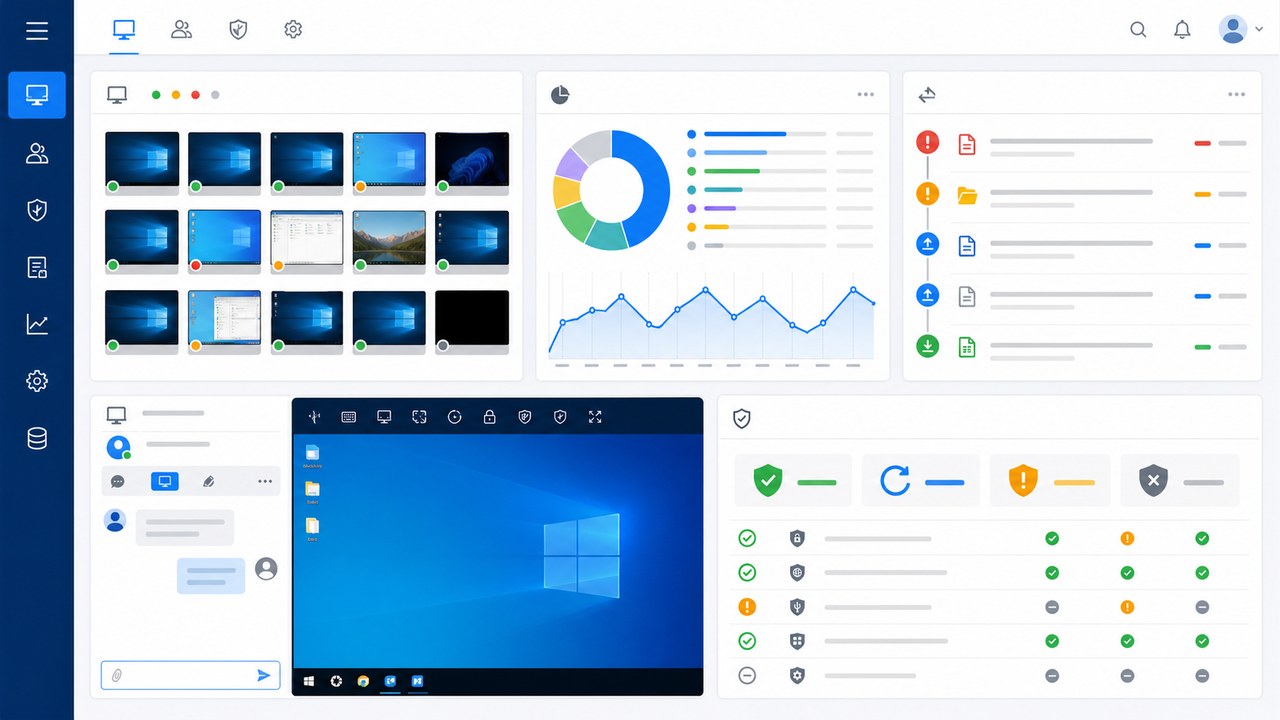
- 20台以内初创团队:极简开箱与日常规范:老板或主管在一台办公电脑上装管理端,全面掌控多屏巡检、上网记录与聊天文字,快速消除带薪摸鱼与私活。
- 50台规模成长企业:部门分组与核心防泄密:设立销售、研发、财务、行政等独立部门;对核心岗位开启 U 盘只读限制与全天候屏幕录像,防止客户名录和图纸外流。
- 100-200台规模成熟企业:跨网段汇聚与分权分治:办公网络划分多个 VLAN 子网;各部门经理分配独立子管理员账号分权管理,总部统揽全局,消灭监管死角。
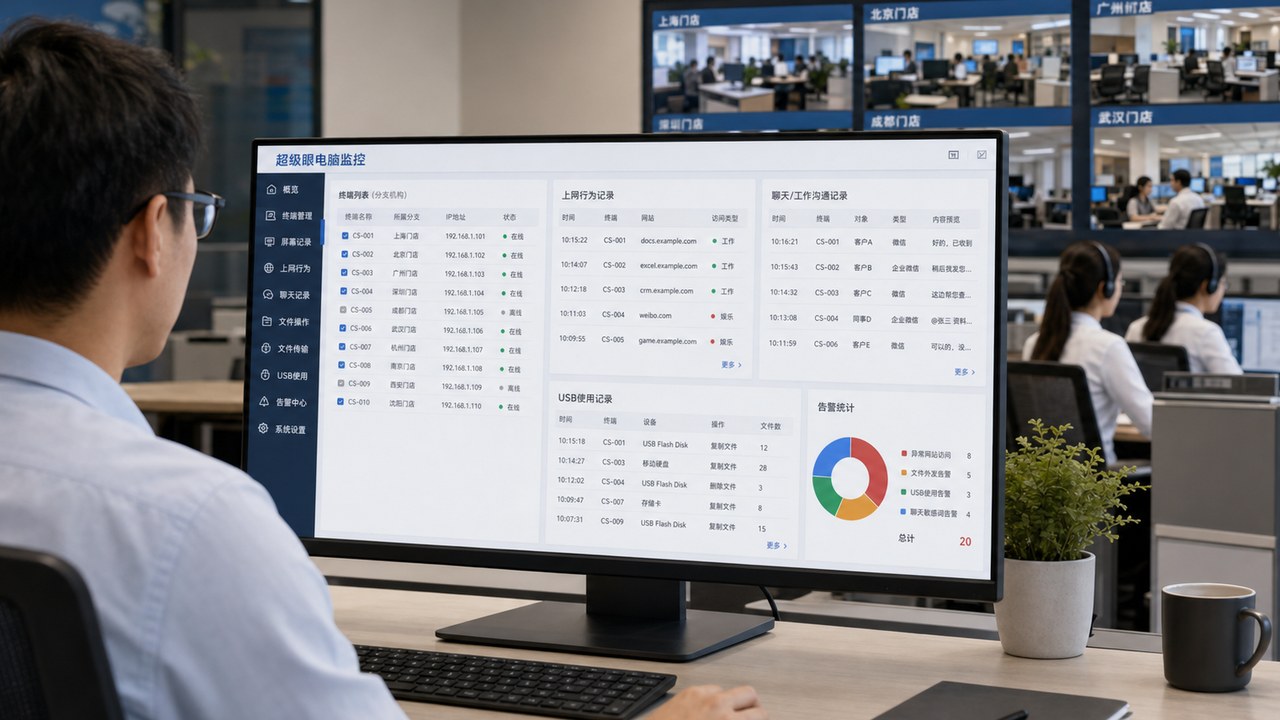
- 300-500台以上大型集团:服务器集中中继与大数据存储:多地域分支机构与外勤人员基于服务器版集中接入,海量日志高并发秒级写入,实现集团化一体化数字风控。
为什么市面上大部分监控软件在企业规模扩容时纷纷掉链子
简陋单机版工具无法应对多楼层VLAN与异地分支
很多低端小软件仅在单一局域网广播有效,企业一旦搬迁新大楼划分了三层交换机 VLAN,或者在异地开分公司,软件立刻大面积离线失联。
缺乏分级权限治理,无法满足多层级管理需求
大中型企业不可能把所有权限集中在老板一人手中,需要为部门经理、分支主管配置分级账号。低端软件只有一个超级密码,极易引发越权窥探与管理混乱。
| 企业规模梯度 | 典型管理难点与网络环境 | 推荐超级眼部署方案与版本 | 预期达成成效 |
|---|---|---|---|
| 20台以内初创期 | 单一扁平局域网,缺乏专职网管 | 单台普通PC管理端 + 基础版/录像版 | 10分钟部署完毕,快速提升日常办公人效与纪律 |
| 50台规模成长期 | 部门职能分化,图纸与客户防泄密迫切 | 管理端分组策略 + 防泄密版 (推荐) | 全面锁死U盘与外发通道,消除离职带料风险 |
| 100-200台成熟期 | 跨楼层多VLAN,各部门需独立查看 | 服务器版 + 多子管理员分权分域 | 穿透三层交换机,各部门主管各司其职高效风控 |
| 300-500台集团化 | 全国多分支办事处,海量日志高并发 | 高性能集中服务器版 + 异地WebSocket中继 | 千台终端秒级汇聚,构建集团级统一安全中枢 |
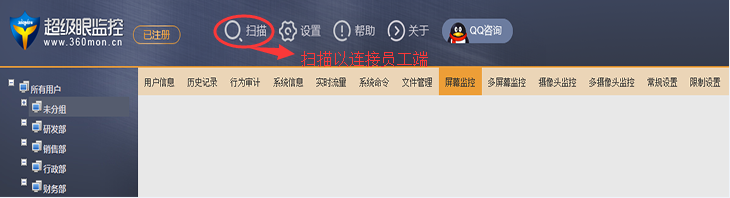
企业不同规模终端管控平滑扩容四步清单
| 扩容阶段 | 核心实施动作 | 达成目标与避坑指南 |
|---|---|---|
| 第一阶段:20台极简起步与规则沉淀 | 在单一管理端上熟悉多屏墙、违规报警,制定企业内部合规制度。 | 建立初始管理规范,以极低试错成本培养团队安全共识。 |
| 第二阶段:50台防泄密版深层切入 | 平滑升级授权至防泄密版,对研发、财务下发 U 盘只读与外发拦截规则。 | 重点保卫企业核心商业资产,构筑关键业务防火墙。 |
| 第三阶段:200台服务器版多网段接入 | 架设独立服务器版,为各业务部门开通子管理端账号并绑定所属网段。 | 打破物理网络壁垒,实现部门级精细化分权自治。 |
| 第四阶段:500台集团化多分支统一管理 | 配置异地办事处公网接入域名,开启冷热数据分离与定期归档策略。 | 保障超大规模网络下的系统恒定高可用,数据资产全域受控。 |
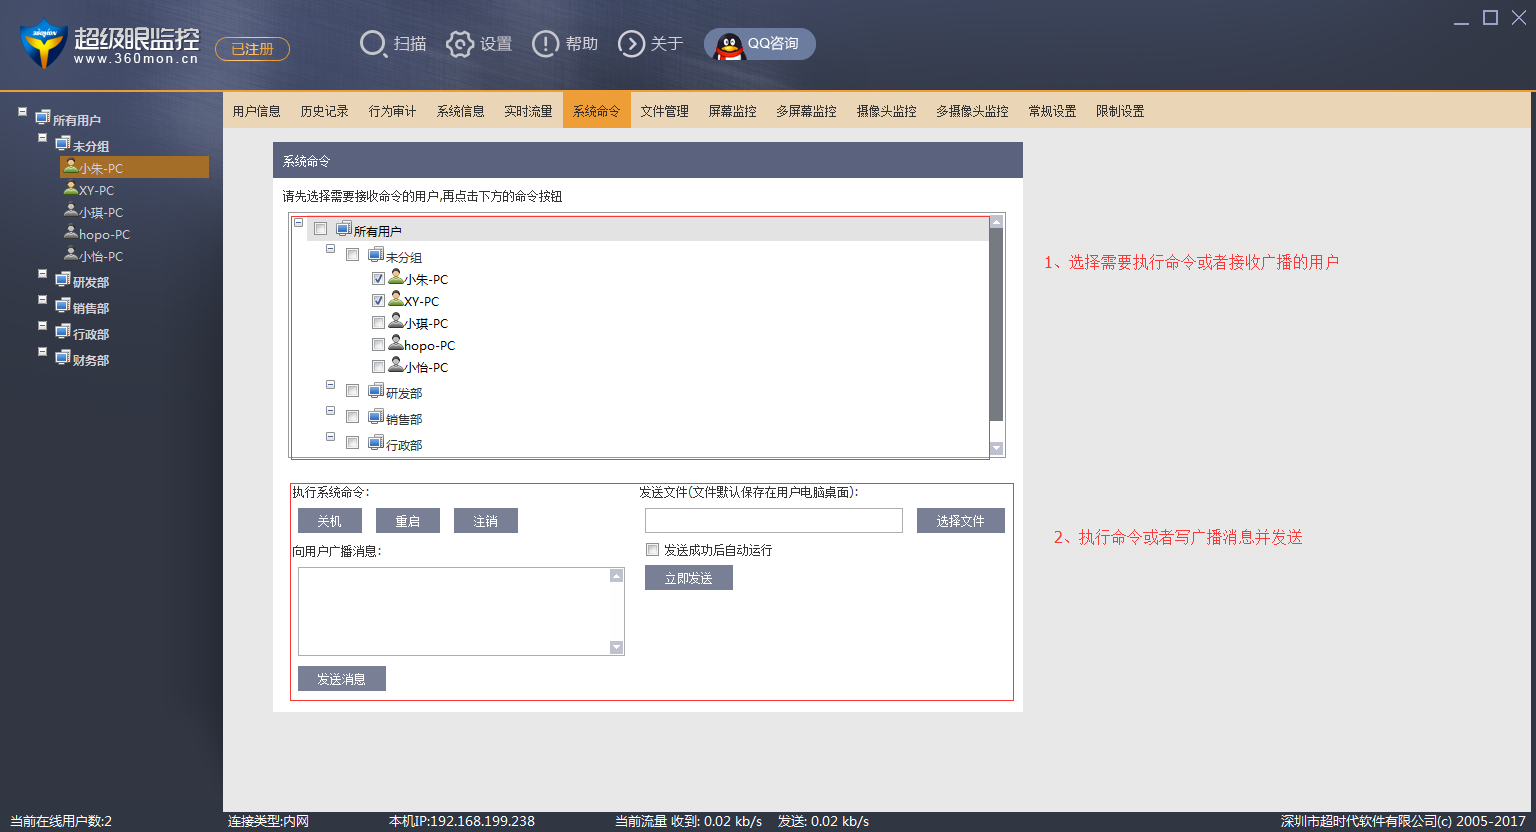
超级眼架构支撑规模化弹性扩容的四大底层优势
1. 零摩擦补差价平滑升级机制
当企业从 20 台扩张到 100 台甚至 500 台时,超级眼支持直接在原系统上“增补授权点数”或“补差价升级版本”。所有既有员工端无需重新安装,历史日志与安全策略 100% 完整继承,零业务中断。
2. 支持多子管理端权限分级与分权分域
服务器版支持创建多个独立的子管理员(Sub-Admin),并可精细配置每个子管理员的管理范围:例如“技术主管仅能查看研发部”、“分公司经理仅能查看本地电脑”,彻底满足中大型企业的科层管理结构。
3. 全双工 WebSocket 中继穿透,天然适应复杂多网络
系统底层采用 TCP 长连接与 WebSocket 逆向隧道技术,无论终端位于同一楼层、跨三层 VLAN 还是全国各地的异地办事处,客户端开机自动寻址连入服务器,免除繁琐的网络路由改造。
4. 高性能高并发数据库底层与冷热数据自动归档
专有的 QDatabase 引擎针对海量并发做了深度优化,单台主流服务器即可稳定承受上千台终端每秒数千次写日志峰值;支持自动定期对历史录像与日志进行归档压缩,保障生产库轻盈如飞。
相关功能详情与技术方案可查阅 超级眼产品体系与架构介绍专题。延伸技术与行业实战指引:跨网段多楼层异地分支集中部署指南、超级眼四大版本选型指南。
规模化企业部署的合规规范与制度建设
- 集团化统一管理制度宣贯:规模化企业应由法务与 HR 部门联合制定《集团网络与终端设备使用管理规定》,各分公司统一推行签署,保障全国范围内的管理动作有据可依。
- 设立独立的数据安全监察机制:中大型集团应设立独立于业务部门的安全审计员账号,调阅敏感日志需经过线上审批流程,防止个别基层管理者越权窥探员工隐私。
- 严格的数据留存与容灾备份要求:集中服务器端应配置 RAID 磁盘阵列或定期自动冷备,满足国家法规对重要业务行为日志的留存与容灾要求。
常见问题
我们前期只买了20台,后面公司招人增加了电脑,需要怎么升级?
升级极其简单快捷!您无需重新安装系统,只需联系官方客服增购授权点数,管理端一键刷新序列号即可立刻扩大受控主机上限,新装电脑双击客户端即可自动被纳管,历史数据毫无影响。
从基础版升级到防泄密版或者服务器版,需要推倒重装吗?
完全不需要推倒重装。超级眼各版本底层架构同源,只需在管理端导入新版本的授权文件,即可瞬间激活 U 盘管控、文件外发拦截或服务器版功能,之前积累的所有日志和配置完好如初。
500台电脑同时在看屏幕、发文件,服务器会撑不住卡死吗?
完全撑得住。超级眼采用高效 C++ 原生开发,多路 I/O 复用通信模型。实测单台 8 核 16G 的主流服务器即可稳定承载 1000 台以上终端的并发数据汇报与多屏轮巡,系统运行稳定如山。
中大型企业不同部门的经理,能只看自己部门的电脑吗?
可以。超级眼服务器版具备完善的子管理员权限管理。总部超级管理员可以为销售部经理、财务部经理、分公司负责人分别分配独立子账号,严格限定各自的管辖部门,跨部门无法越权查看。
公司有几个分公司在不同城市,需要每个城市都买一台服务器吗?
不需要!只需在总部机房部署一台超级眼服务器版(或者租用一台轻量云服务器),全国所有城市的电脑只要能够访问总部的 IP 或域名,即可全部汇聚到总部集中管理,大幅节省硬件投资。
大中型企业可以申请上门协助或者远程专业部署支持吗?
可以。针对中大型企业批量部署,超级眼官方技术支持团队提供专属的一对一架构规划与远程协助服务,协助网管制作定制化静默安装包、配置防火墙与多管理员架构。
总结
优秀的企业安全软件应当与企业一同成长,而不是成为企业扩张的绊脚石。超级眼电脑监控软件凭借 弹性伸缩的底层架构、平滑无缝的升级机制、跨网段集中汇聚与强大的多级分权治理,完美陪伴企业走过从初创探索到集团化运营的每一个里程碑,成为企业数字化征程中终身信赖的安全底座。
欢迎查阅 超级眼版本价格说明,或直接前往 官方免费试用下载中心 安装体验。