
工业级USB移动存储管控机制:超级眼电脑监控软件Windows即插即用事件监听与驱动级只读/拦截实现
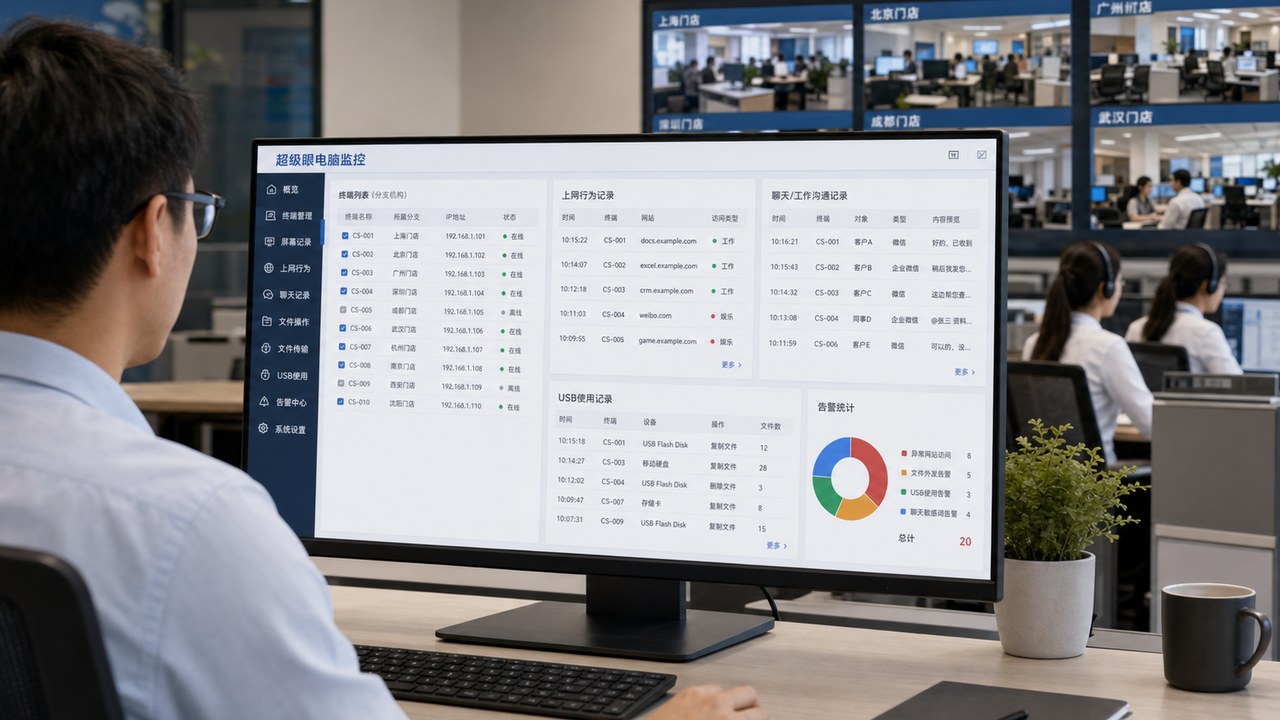
在企业办公终端安全治理中,U盘、移动硬盘及手机 USB 传输通道因其便携、容量大、免联网的特点,始终是商业秘密泄露与勒索病毒横向传播的最主要物理通道。传统的管理手段要么通过 BIOS 粗暴禁用 USB 控制器(导致 USB 鼠标、键盘及打印机无法使用),要么仅修改注册表中的 StorageDevicePolicies(极易被员工使用常规优化软件或组策略轻易篡改绕过)。超级眼电脑监控软件在其底层驱动与设备管理模块(USBDrive.cpp 与 CModuleUsbBlock.cpp)中,深度实现了基于 Windows 即插即用(PnP)总线监听与 I/O 请求包(IRP)内核过滤的双轨控制机制。超级眼电脑监控软件在完全不影响正常 USB 键鼠外设使用的前提下,实现了“只读模式”、“完全禁用”与“专属硬件序列号白名单”的工业级精细化管控。
一句话结论
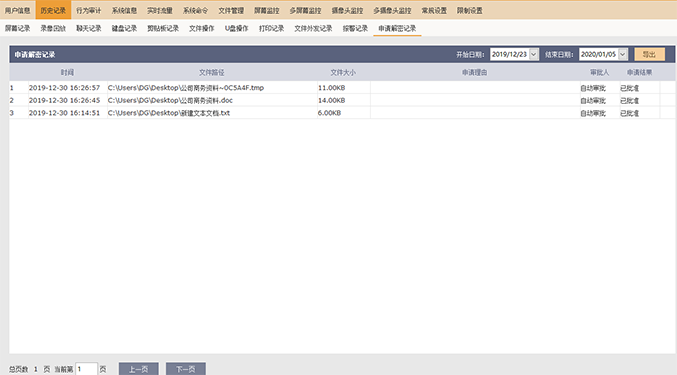
超级眼电脑监控软件通过Windows内核PnP事件监听与IRP底层写请求拦截技术,实现了对USB移动存储介质的精细化只读授权与硬件级白名单管控,兼具绝对拦截强度与外设兼容性。
企业在部署超级眼电脑监控软件时,应明确适用设备所有权与管理范畴,结合《中华人民共和国个人信息保护法》与公司内部制度,处理好授权告知、权限边界和数据安全审计要求。
哪些企业与工业现场最需要驱动级USB移动存储管控
- 制造业数控车间与研发设计工作站:车间工人需频繁插 U 盘拷贝加工程序,设计部需读取外部公模;超级眼开启“仅只读模式”,允许读取模型素材,严禁把公司核心参数写出到 U 盘。
- 涉密金融机构与财务结算专用机房:涉及企业网银、薪酬报表与转账凭证的终端;超级眼对非白名单移动设备实施物理断绝,插入瞬间即刻锁死并上报报警。
- 软件外包研发与涉密数据外发管控:防止外包技术人员或离职工程师利用高隐蔽性 MicroSD 卡或便携固态硬盘将本地 Git 源码一网打尽。
- 医院、政务与电力工业控制内网:防御外部带有木马病毒的 U 盘插入工业控制机,防止震网类蠕虫病毒在隔离内网无阻碍穿透。
为什么注册表修改或简单禁用在专业防泄密面前脆弱不堪
修改注册表 WriteProtect 容易被权限提权轻易复原
很多网管试图通过批处理修改注册表 CurrentControlSet\Control\StorageDevicePolicies,但任何掌握本机管理员权限的员工只需一条 reg 命令或安全助手即可恢复读写,防护形同虚设。
BIOS 全局关闭 USB 接口导致键鼠和认证 UKey 全面瘫痪
在硬件层禁用 USB 端口会导致现代电脑的 USB 鼠标、无线键盘、网银 USB-Key 盾牌及加密狗全部无法工作,严重阻碍正常业务运转,完全不具备工业可用性。
| 管控技术路线 | 传统管理手段致命伤 | 超级眼驱动级PnP管控方案 |
|---|---|---|
| BIOS禁用USB | 一刀切禁用导致USB键鼠、打印机、加密狗全部瘫痪 | 精准区隔设备类别,仅针对 Mass Storage 存储设备拦截,键鼠正常使用 |
| 修改系统注册表 | 员工可自建批处理重写注册表快速绕过,重启易失效 | 内核驱动层直接拦截 IRP_MJ_WRITE,任何上层注册表修改均无法突破 |
| 普通应用层轮询 | U盘插入后有数秒延迟窗口,员工可快速突击拷贝 | 注册 GUID_DEVINTERFACE_DISK 即插即用通知,设备通电毫秒级完成权限锁死 |
| 移动设备授权方式 | 要么全通要么全堵,无法灵活区分员工私人盘与公司盘 | 支持读取硬件芯片唯一序列号(VID/PID/SN),专属白名单安全流转 |
企业USB移动存储安全基线建设四步清单
| 推行阶段 | 具体操作步骤 | 达成目标与防范风险 |
|---|---|---|
| 第一阶段:外设接入基线普查 | 在超级眼管理端开启全局 U 盘接入审计,统计全网所有终端插入过的 U 盘型号、序列号及使用人。 | 全面摸清企业当前移动存储的使用现状与高危使用频率。 |
| 第二阶段:差异化策略分组下发 | 针对普通办公组下发“基础审计”,研发设计与财务组下发“U盘仅只读”,高密工控机下发“完全禁用”。 | 按岗位密级实现分级防范,避免一刀切对业务产生过激阻力。 |
| 第三阶段:专属公司白名单盘登记 | 为行政、IT 运维部门采购的官方移动硬盘录入芯片序列号,加入超级眼硬件白名单并赋予完全权限。 | 建立合法受控的文件线下中转通道,杜绝员工私带杂牌 U 盘。 |
| 第四阶段:全生命周期审计复盘 | 开启文件拷贝时间线留痕,配合敏感文件拷贝即刻联动屏幕录像,形成证据链。 | 在发生商业秘密被非法拷贝企图时,提供确凿的司法取证依据。 |
超级眼USB底层管控四大核心驱动技术支柱
1. 基于 Windows PnP 机制的毫秒级设备捕获
超级眼在客户端后台向系统注册了 RegisterDeviceNotification,监听 GUID_DEVINTERFACE_DISK 设备接口变动。一旦移动硬盘或 U 盘通电接入,系统在驱动层枚举设备信息前即刻截获事件,耗时低于 5 毫秒,彻底消除了时间差拷贝盲区。
2. 内核 I/O 请求包(IRP)写指令直接丢弃
超级眼过滤驱动挂载在存储类设备栈(Storage Class Driver)之上。当被控策略为“只读”时,驱动对所有 IRP_MJ_CREATE(带写权限)及 IRP_MJ_WRITE 拦截并直接返回 STATUS_MEDIA_WRITE_PROTECTED,杜绝任何数据流入 U 盘。
3. 硬件芯片级唯一标识(VID/PID/Serial)识别
超级眼不仅读取卷标,更是通过底层 SCSI/USB 协议直接向存储主控芯片发送查询指令,提取厂商代码(VID)、产品代码(PID)及不可伪造的硬件唯一序列号(SN),杜绝员工通过格式化或修改卷标冒充白名单设备。
4. 非法插拔声光告警与屏幕实时抓拍联动
当未授权或被禁用的外设插入受控电脑时,管理端立即弹出红色高危警报提示,客户端静默记录接入时间与硬件信息,并瞬间触发当前屏幕画面的全高清截图,锁定违规操作第一现场。
相关功能详情与技术方案可查阅 超级眼文件防泄密与U盘管控专题。延伸技术与行业实战指引:员工用U盘拷贝资料怎么禁止:企业U盘管控实战、广告传媒与影视工作室素材防拷走方案。
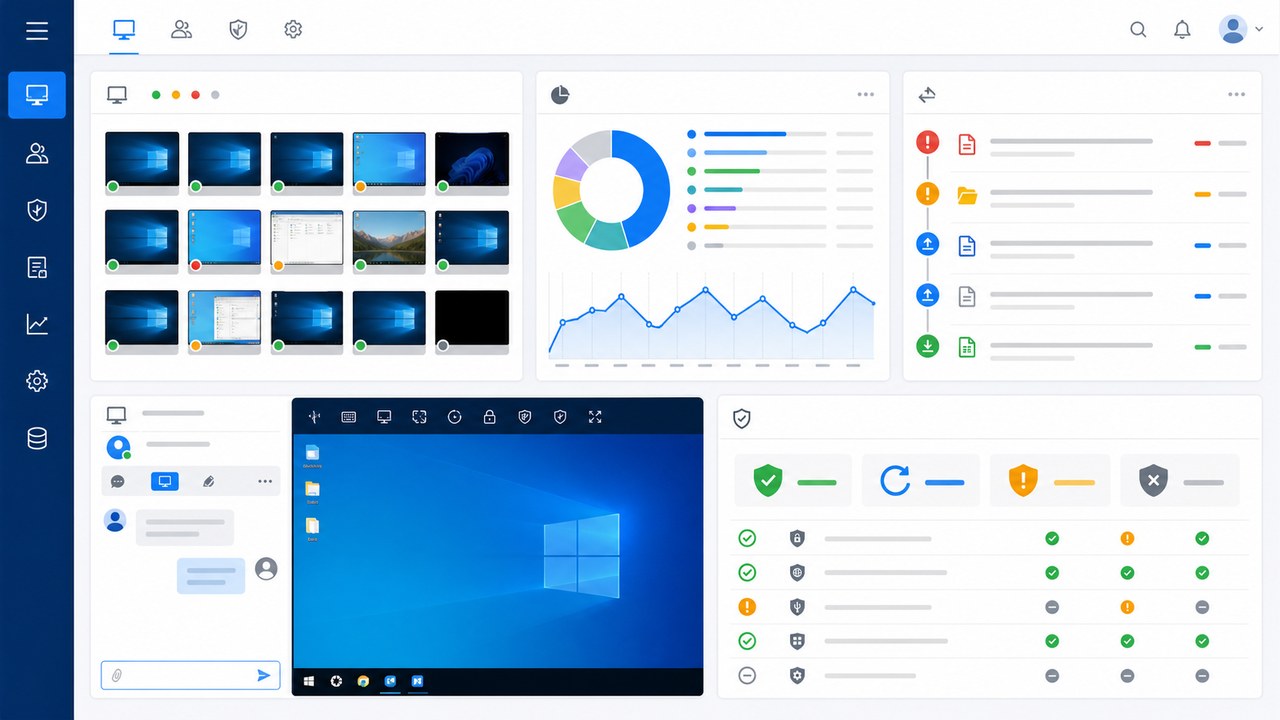
USB 外设审计的合规要求与实施细则
- 明确办公设备财产归属:企业应在资产管理制度中明确,员工办公用机及 USB 接口属于公司财产,出于商业秘密防泄密与防勒索病毒目的受安全系统统一审计。
- 设立明确的临时审批与例外流程:企业应设立正规的 U 盘临时读写申请通道,员工因公需要拷贝资料走审批后临时放行并全程留痕,避免制度僵化影响生产。
- 分权管理与操作不可篡改:白名单授权与审计日志必须由专职保密管理员多重校验,普通 IT 人员无权私自解封 U 盘,确保管控铁律阳光执行。
常见问题
超级眼设置U盘只读后,员工还能正常查看U盘里的文件吗?
完全可以。只读模式下,员工可以自由双击打开 U 盘中的工程图纸、Word 方案或播放视频,甚至可以将外部素材复制到电脑中;但任何试图从电脑向 U 盘写入、保存修改或另存为的动作都会被系统立即拦截。
设置U盘管控后,会影响员工使用USB有线鼠标、键盘或者插入网银U盾吗?
完全不会。超级眼严格按照 Windows 硬件设备类 GUID(ClassGUID)进行智能过滤,只拦截 Mass Storage(大容量存储设备),对 HID(人机接口设备如键鼠)、加密狗、智能卡读卡器完全放行。
员工如果用安卓手机通过USB数据线连电脑,能阻止传文件吗?
可以。超级眼不仅管控标准大容量 U 盘,还全面覆盖了 MTP(媒体传输协议)和 PTP(图片传输协议),员工通过手机数据线尝试向手机传输照片或文档时同样被策略拦截。
员工私自拔掉网线或者断开Wi-Fi,U盘管控还会生效吗?
依然百分之百生效。超级眼的驱动级策略在客户端本地驻留执行,即使处于离线断网状态,底层拦截规则依然严密生效,重新联网后离线尝试记录会自动同步至管理端。
如何给公司的特定几批正规移动硬盘设置白名单放行?
非常简便。管理员只需将官方移动硬盘插入管理端电脑,在超级眼控制台一键读取该盘唯一的硬件芯片序列号并命名(如“设计部公共备份盘”),即可一键下发至指定部门允许完全读写。
U盘管控功能在跨网段或外地分公司的电脑上支持吗?
支持。超级眼服务器版支持跨多楼层 VLAN 网段以及异地办事处集中管理,总部策略修改后毫秒级同步至全国各终端生效。
总结
物理外设管控是企业信息安全的护城河。超级眼电脑监控软件依托工业级的 PnP 底层事件监听、IRP 内核过滤与硬件芯片序列号白名单,彻底终结了“防泄密影响键鼠使用”的历史难题,为制造、金融、政务及高精研发企业打造了坚不可摧的移动存储安全防线。
欢迎查阅 超级眼版本价格说明,或直接前往 官方免费试用下载中心 安装体验。