
企业内部安全远程运维通道:超级眼电脑监控软件基于自研协议与SFTP的高速双向文件传输与指令下发
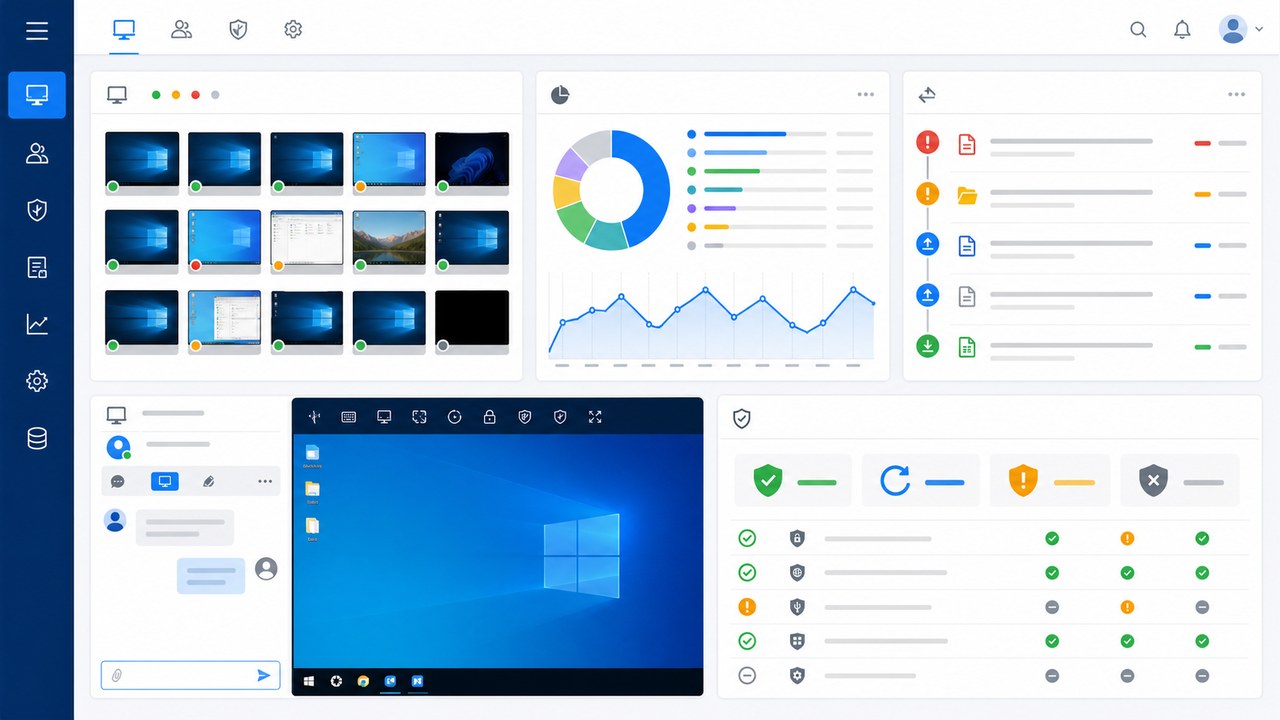
在企业日常 IT 运维与技术支持中,远程桌面协助、批量文件分发及系统维护指令下发是高频核心刚需。然而,传统的商业公网远控软件(如向日葵、ToDesk、TeamViewer)在企业内网落地时暴露出严峻弊端:通信必须绕经外部公网中继服务器导致延迟飘忽不定,大文件双向传输极易被限速,且存在严重的供应链安全漏洞与远程被接管风险;而 Windows 原生 RDP 远程桌面在接管时又会强制将被控员工电脑注销锁屏,根本无法实现边演示边指导的协同运维。超级眼电脑监控软件基于自研点对点协议(QPageRemoteDesktop)与嵌入式安全 SFTP 子系统(SFTPServer.cpp 与 QSFTPClient.cpp),在企业局域网内部构建了安全闭环的远程运维高速通道,兼具极致流畅的鼠标级响应、千兆级无阻双向文件快传与全过程不可篡改的审计留痕。
一句话结论
超级眼电脑监控软件依托自研局域网低延迟控制协议与嵌入式SFTP子系统,实现了纯内网秒级远程协同接管、千兆级双向文件分发与全程运维留痕,彻底消除第三方公网远控的安全隐患。
企业在部署超级眼电脑监控软件时,应明确适用设备所有权与管理范畴,结合《中华人民共和国个人信息保护法》与公司内部制度,处理好授权告知、权限边界和数据安全审计要求。
哪些企业IT运维与集中桌面支持场景最需要该架构
- 百台规模办公室日常IT故障极速排障:员工遭遇打印机驱动异常、办公软件闪退;IT 管理员从管理端一键发起秒级无感知接管,无需离开工位。
- 大容量业务安装包与合规配置文件批量分发:需要向全网几十台电脑统一静默推送 2GB 以上的设计软件补丁或证书;纯内网 SFTP 双向通道满速狂飙,几分钟全网直达。
- 下班后全网终端无人值守远程集中运维:夜间统一对受控电脑执行批量关机、网络唤醒(WOL)、系统重启、杀毒策略刷新等批处理系统指令。
- 涉密隔离内网或涉密车间专网运维:在完全切断互联网的纯物理隔离局域网中,传统公网远控完全无法启动;超级眼纯内网直连架构稳健如初。
为什么公网商业远控与Windows原生RDP无法满足企业级运维
第三方公网远控必须借道外网,存在重大安全隐患与网速掣肘
公网远控软件将屏幕画面与按键数据上传到第三方公共中继云端,一旦其云服务宕机或遭遇黑客攻击,企业内网门户大开;且在跨内外网时受公网上传带宽限制,传输几百兆文件慢如蜗牛。
Windows 原生 RDP 强制踢掉当前登录用户,无法实现“协同办公协助”
微软原生 RDP 在远程连接时,物理屏幕会立刻黑屏并显示“锁定”,现场员工完全看不到 IT 人员的操作演示,无法进行“边沟通边协助”的技术培训。
| 运维通道维度 | 第三方公网远控工具 | Windows原生RDP | 超级眼自研纯内网远控架构 |
|---|---|---|---|
| 网络依赖性 | 必须连接外部公网,断网彻底失效 | 局域网可连,但需开启3389高危端口 | 纯内网点对点自闭环,完全不依赖公网互联网 |
| 协同协助体验 | 多端易冲突,需向员工索取动态验证码 | 强制注销被控端,员工屏幕黑屏无法协同 | 直接桌面镜像共享,双方鼠标均可操作,协同顺畅 |
| 文件传输能力 | 公网服务器中转,限速且极易中断 | 剪贴板映射大文件极易崩溃丢失 | 原生嵌入式SFTP协议,千兆局域网跑满硬件极限 |
| 运维审计合规 | 第三方云端黑盒,无本地不可篡改录像 | 仅留存系统登录事件,无操作过程记录 | 远程过程全自动按秒高清录像,生成完整操作审计链 |
企业安全远程运维通道规范推行四步清单
| 实施阶段 | 运维操作步骤 | 安全控制与目标达成 |
|---|---|---|
| 第一阶段:内网通信端口与服务绑定 | 管理端与客户端开启自研加密通道通信端口(默认 8088 等),阻断公网无关请求。 | 确保远程运维信令严格限制在企业内网交换机内传输。 |
| 第二阶段:嵌入式SFTP文件目录权限限定 | 在管理端设定允许分发与拉取的根目录,配置双向传输哈希校验与超时断点续传。 | 保障千兆内网文件传输绝对完整可靠,防止误传系统核心文件。 |
| 第三阶段:远程控制操作权限与双人复核 | 按 IT 工程师职责细分权限:普通支持人员需员工确认放行,高级管理员具备无人值守维护权。 | 防止个别技术人员滥用远控权限私自查看员工非工作隐私。 |
| 第四阶段:运维全过程屏幕录像与日志归档 | 激活远控会话自动录制策略,远程协助一旦建立即刻在后台生成独立操作录像与指令日志。 | 让每一次远程桌面接管均有迹可循,杜绝运维事故扯皮推诿。 |
超级眼安全远程运维系统四大底层工程支柱
1. 自研低延迟点对点镜像控制协议
超级眼通过 QPageRemoteDesktop 组件深度整合了系统输入事件模拟与帧差屏幕镜像。管理员在管理端晃动鼠标、点击键盘时,输入指令经过微秒级封装直接投递给客户端的虚拟输入队列,响应延迟低于 20 毫秒,体验宛如操作本地电脑。
2. 高性能嵌入式 SFTP 文件双向极速传输子系统
超级眼在客户端底层集成了轻量级 SFTPServer 服务,管理端 QSFTPClient 通过安全信道发起连接。系统支持多线程分块并发读写、断点续传与 MD5 数据一致性校验,在局域网内可轻松跑满 100MB/s 物理线速,大容量安装包秒传直达。
3. 批量远程指令下发与自动化系统批处理
超级眼内置功能完备的远程系统管理工具箱,管理员无需进入远程桌面即可向目标电脑直接下发系统指令:包括进程查看与一键强制结束、系统服务启停、网络唤醒(WOL)、远程关机、重启、锁定屏幕以及静默执行批处理脚本。
4. 运维会话全周期不可篡改审计与录像
任何一次远程协助的建立、断开、文件上传与下载均由受控后台生成带有防伪时间戳的独立审计事件;同时系统自动触发“远控全程后台录屏”,录像详细还原了管理员在被控端的每一个鼠标轨迹与窗口操作,确保证据链阳光透明。
相关功能详情与技术方案可查阅 超级眼远程控制与桌面协助专题。延伸技术与行业实战指引:企业内部IT运维高效远程协助与文件分发指南、企业批量部署与杀毒白名单指南。
远程运维的合规底线与分级授权制度
- 明确工作设备资产与运维范围:企业应在 IT 管理规范中声明,办公电脑由 IT 部门统筹维护,为保障业务运转,系统在工作时间内具备合规的远程桌面技术支持能力。
- 设立明确的隐私保护与协助确认模式:针对日常办公电脑,超级眼支持配置“远程协助前需员工点击允许”模式,在员工确认后方可接入,充分尊重员工对当前屏幕的知情权。
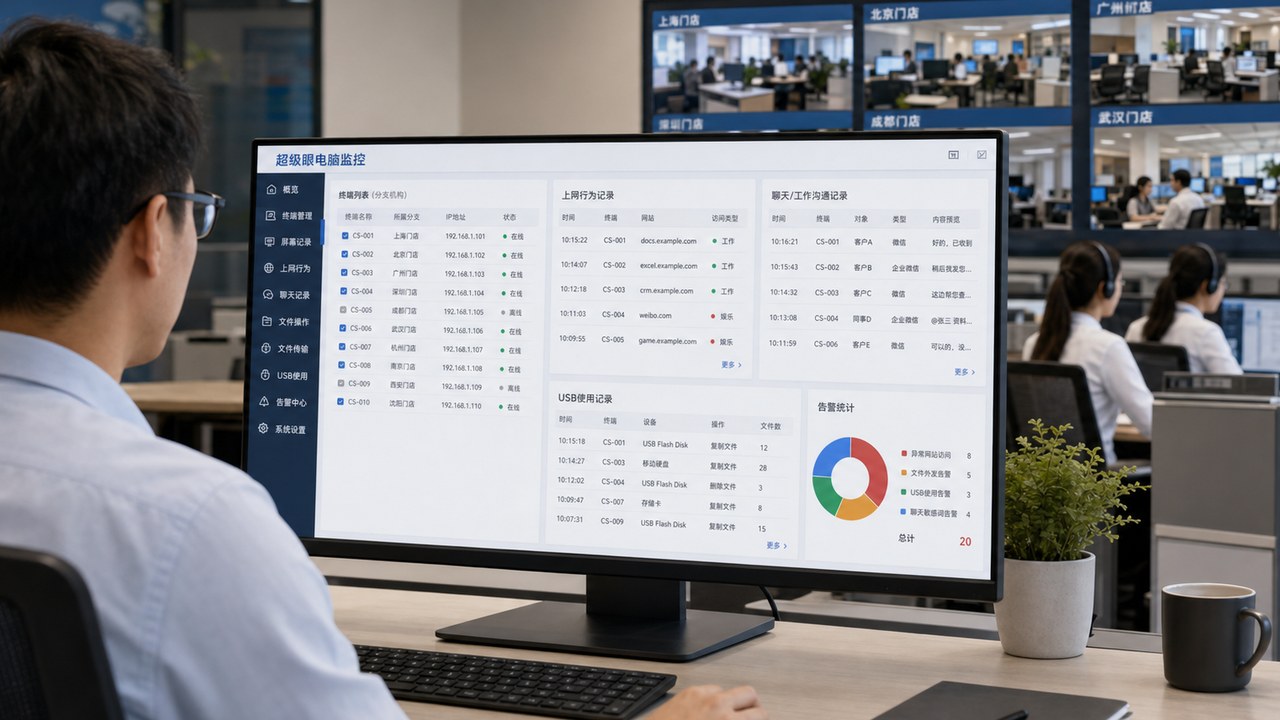
- 杜绝个人后门与权限滥用:所有远程控制权限仅归属于持证 IT 管理员,调阅与远控行为受到更高层级的审计员(Auditor)监督,杜绝私下窥探。
常见问题
超级眼远程控制员工电脑时,员工能看到IT人员的操作吗?
完全可以看到。超级眼采用的是桌面镜像共享机制,员工屏幕不仅不会黑屏,而且能实时看到管理员移动的鼠标轨迹和打开的窗口,同时员工也可以随时晃动鼠标协同操作,非常适合排障沟通与业务教学。
远程传输大文件会限制速度吗?
绝对不限速。超级眼是纯局域网点对点通信,不走任何公网中转服务器,传输速度完全取决于企业交换机和网线的硬件极限,在千兆局域网下通常可达 80MB~110MB/s,几十秒即可传完数个 G 的安装包。
下班后办公室电脑都锁屏了,管理员还能远程开机或维护吗?
可以。超级眼支持标准网络唤醒(Wake-on-LAN,WOL)功能,只要员工电脑主板通电并连接网线,管理端可一键远程唤醒开机;开机后无需人工登录即可直接进入维护通道执行软件升级或关机。
企业电脑断网了,这个远程协助还能用吗?
只要局域网交换机正常通电、电脑之间能 ping 通,即使切断外部互联网,超级眼远程协助依然百分之百正常使用,这是公网商业远控完全不具备的核心优势。
员工私自安装向日葵、TeamViewer等外网远控软件,超级眼能禁止吗?
可以。超级眼提供应用程序运行黑名单功能,企业可以一键禁止向日葵、ToDesk、TeamViewer 等外部远控软件的启动,杜绝外部不可控通道带来的后门泄密隐患。
管理员远程帮员工修电脑的过程会被录下来吗?
可以。超级眼提供远控会话自动录制功能,远程建立瞬间自动在服务器或管理端生成独立录像,完整记录管理员操作的全过程,防止操作失误引起纠纷。
总结
高效、安全且可追溯的远程运维通道是现代化企业 IT 治理的基石。超级眼电脑监控软件通过 自研低延迟点对点协议、嵌入式 SFTP 传输子系统与全过程录屏审计,成功摒弃了外部公网远控的重重安全风险与原生 RDP 的体验弊端,为企业打造了纯内网、秒级响应、坚若磐石的数字化运维高速公路。
欢迎查阅 超级眼版本价格说明,或直接前往 官方免费试用下载中心 安装体验。