
Windows内核级网络协议包过滤机制:超级眼电脑监控软件基于NetFilter SDK的HTTPS与上传流量审计
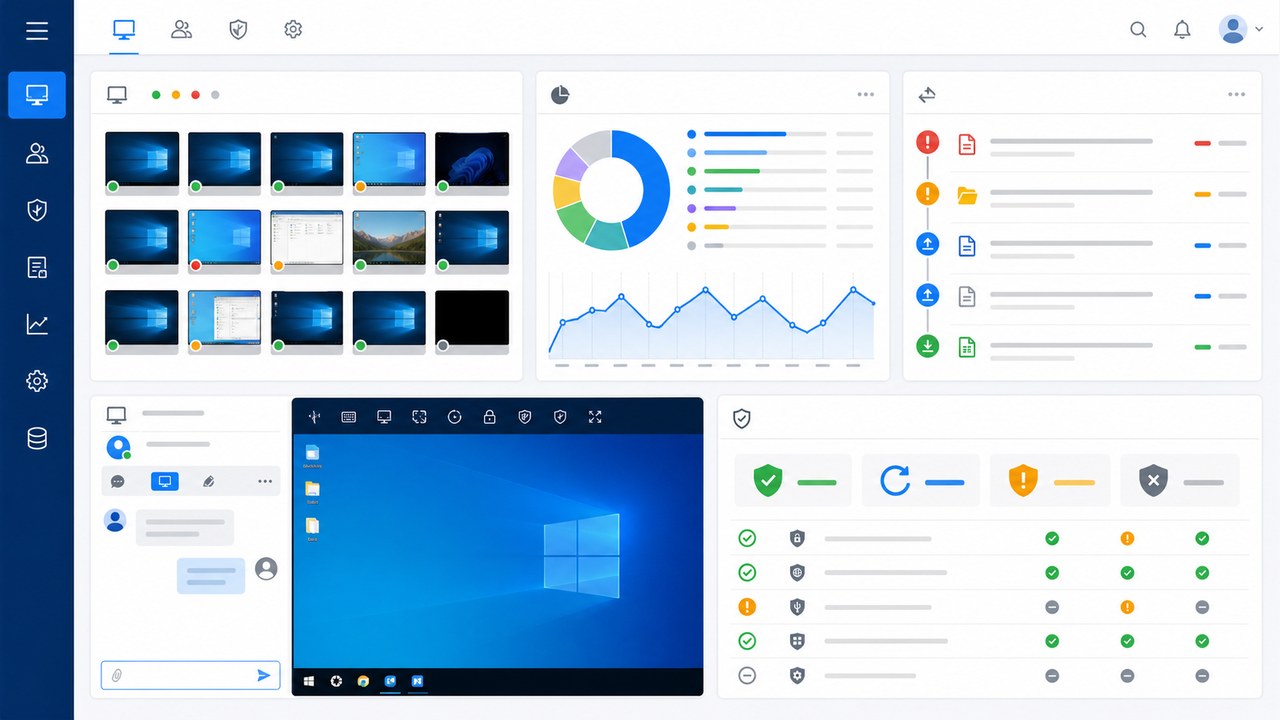
在当今全站 HTTPS 加密与 Web 化办公深度普及的背景下,传统的应用层代理或简单 DNS 劫持方案已经彻底失效:面对 Chrome、Edge、Firefox 等现代浏览器的 HSTS 严格安全传输协议与安全沙盒隔离,简单的本机代理极易引发频繁的“证书风险报错”或被员工私自修改浏览器设置彻底绕过;而若在网关处配置复杂的 SSL 证书解密硬件,又需要向全网电脑手动分发受信任根证书,极易引发广泛的系统兼容性与隐私反弹。超级眼电脑监控软件在系统底层网络通信组件中,深度集成了经过工业级验证的 Windows 内核网络协议过滤架构(基于 NetFilter SDK 与 ProtocolFilters 体系)。系统在不伪造根证书、不破坏操作系统 TLS 协议栈稳定性的前提下,实现了内核级网络连接捕获、HTTPS 域名毫秒级阻断、网页大文件上传监测与全网流量精准审计。
一句话结论
超级眼电脑监控软件通过Windows内核级NetFilter协议过滤驱动,在不破坏TLS证书体系的前提下实现了对HTTPS网站访问限制、网页大文件上传拦截与局域网流量行为的精准治理。
企业在部署超级眼电脑监控软件时,应明确适用设备所有权与管理范畴,结合《中华人民共和国个人信息保护法》与公司内部制度,处理好授权告知、权限边界和数据安全审计要求。
哪些网络风控与上网行为规范场景最需要内核级包过滤
- 上班时间严禁访问高危博彩、非法娱乐及求职招聘网站:员工在办公时段私自浏览股票、网页游戏、在线短视频或招聘求职平台;系统在内核驱动层对目标域名毫秒级重置拦截,展示规范提示。
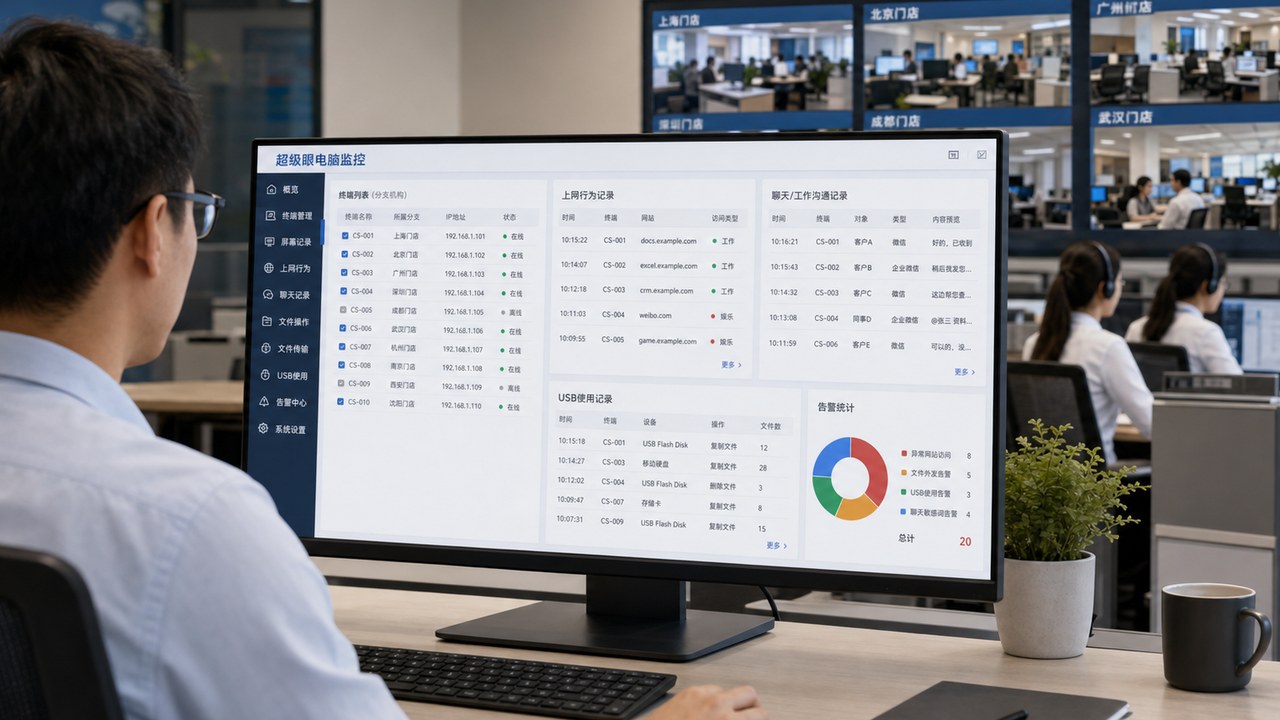
- 防御个人网盘与网页端文件上传泄密:员工尝试通过网页版百度网盘、阿里云盘或私人网页邮箱上传设计工程图或客户 Excel 表格;系统捕获 HTTP POST 大流量外发动作并报警。
- 限制非工作相关的大流量 P2P 下载与网络挖矿:个别电脑私自运行 BT、迅雷或网页挖矿脚本,霸占局域网出口带宽;内核流量统计引擎毫秒级识别并限制单机上下行速率。
- 防范外部钓鱼网站与恶意木马勒索通信:员工误点钓鱼邮件中的伪造内网登录页面;超级眼基于全网动态黑名单在网络层阻断连接,构筑网络安全首道防线。
为什么浏览器插件或普通本地代理在现代网络审计中漏洞百出
普通浏览器插件易被员工禁用、删除或使用无痕模式绕过
依赖 Chrome 扩展插件做网址监控极其脆弱,员工只需打开“无痕隐身窗口”或在设置中一键关闭插件,整套监控体系瞬间报废。
本地 PAC 代理或修改 Hosts 容易引发证书不受信任红色警告
通过搭建本地中间人代理强行劫持 HTTPS 流量,会导致大量银行网银、税务申报系统及政务平台频繁弹出“您的连接不是私密连接”严重阻碍正常办公。
| 网络治理技术路线 | 传统方案弊端与安全风险 | 超级眼NetFilter内核驱动方案 |
|---|---|---|
| 浏览器扩展插件 | 仅能管特定浏览器,无痕模式或换小众浏览器即失效 | 驱动层驻留于系统网络驱动栈,对所有浏览器及命令行全生效 |
| 修改本地Hosts文件 | 只能静态阻断少量域名,无法解析通配符且易被篡改 | 动态深层解析网络数据包,毫秒级通配符匹配与策略下发 |
| 硬件网关SSL解密 | 采购昂贵,需向全网强装根证书,引发网银报错 | 不触碰加密内容,通过Client Hello提取SNI域名,零证书风险 |
| 系统性能开销 | 中间人解密极大拖慢网页加载速度,丢包率高 | 内核级包过滤吞吐极高,网络传输延迟增加低于 0.1 毫秒 |
企业上网行为与网络审计落地推行四步清单
| 推行阶段 | 网络策略设置 | 达成目标与预期成效 |
|---|---|---|
| 第一阶段:全网网络流量与访问基线摸底 | 在管理端开启全网网页访问审计,采集员工日常访问的高频域名与网络流量消耗榜单。 | 清晰识别当前办公室网络带宽被哪些网站与软件蚕食,明确治理重点。 |
| 第二阶段:分类建立网站黑白名单库 | 录入企业专属限制类别:如“娱乐视频类”、“求职招聘类”、“网络游戏类”、“网盘上传类”。 | 对明显与工作无关或存在重大泄密隐患的外部网络通道建立防御围栏。 |
| 第三阶段:大文件上传与网络异常告警联动 | 配置针对非工作网盘的上传阻断规则,对短时间内超过 50MB 的网络上行流量触发报警快照。 | 有效封堵利用网页端将公司核心资产私下上传外发的技术漏洞。 |
| 第四阶段:定期网络审计报表复盘与优化 | 自动生成各部门上网时长占比与流量分布统计报表,为企业带宽扩容与人效优化提供客观依据。 | 推动企业网络从“被动受害”走向“透明可控、安全阳光”的正向循环。 |
超级眼NetFilter驱动四大核心网络过滤技术机制
1. 内核级 NDIS/TDI 传输层网络包截获总线
超级眼网络驱动挂接在 Windows TCP/IP 协议栈核心层。当任何进程发起对外网络连接(TCP SYN)时,驱动在微秒级时间内截获网络五元组(源IP、目的IP、源端口、目的端口、协议),从底层牢牢掌握网络出入闸门。
2. 基于 TLS Client Hello 的 SNI 扩展无损域名解析
面对全站 HTTPS 加密,超级眼无需解密加密通信载荷,而是在 TLS 握手阶段精准提取 Client Hello 报文中的 SNI(Server Name Indication)服务器名称指示字段。既在 0.1 毫秒内获知访问域名,又完全不破坏 TLS 会话的加密安全性。
3. 进程级网络流向溯源与双向流量整形
超级眼将网络连接与发起进程的 PID、可执行文件签名及当前登录用户进行深度绑定。系统不仅能知道“访问了哪个网站”,更能精准识别是正常 Edge 浏览器发起,还是个别隐藏在后台的挖矿脚本、上传工具在盗用网络。
4. 内核级 TCP RST 重置与友好阻断页面重定向
当检测到访问命中企业违规黑名单时,底层驱动直接向双方发送 TCP RST 报文优雅终止连接,或直接构造 HTTP 302 临时重定向报文,在员工浏览器中展示符合企业内部规范的“该网站已被公司安全管理制度限制访问”友好提示页面。
相关功能详情与技术方案可查阅 超级眼上网行为管理与网络审计专题。延伸技术与行业实战指引:企业邮件与网页邮箱外发附件安全管理方案、外贸公司怎么防止业务员带走客户名单与飞单。
网络审计的合规要求与员工隐私保护边界
- 明确告知网络审计目的:企业应在办公网络接入规范中明确告知:“公司配备的办公网络专用于日常业务开展,系统将对网络访问日志与流量进行合规审计,请勿在工作网络从事私人事务”。
- 坚决不触碰员工个人隐私内容:超级眼内核驱动仅审计域名地址(URL/Domain)、访问时间、流量大小与外发文件名,坚决不解密更不窃取员工个人网银密码、私人邮箱正文或社交隐私账密。
- 日志保存期限与分权查阅:网络访问日志自动加密留存,严格满足《网络安全法》留存不少于六个月的规定,确保网络安全防护合规透明。
常见问题
超级眼限制员工访问某些网站,会导致电脑网络变慢或者掉线吗?
完全不会。超级眼网络过滤驱动运行在 Windows 内核层,单次数据包判定耗时低于数十微秒,增加的网络延迟几乎可以忽略不计;同时驱动经过严格的长周期抗压测试,杜绝任何断网隐患。
如果员工使用360极速浏览器、夸克、火狐等小众浏览器,还能管得住吗?
百分之百能管住。超级眼是在操作系统的内核 TCP/IP 协议栈层面实施管控,而不是在某个特定浏览器的插件层。无论员工换用任何浏览器、无痕隐身模式还是命令行工具,底层拦截规则一律强制生效。
员工私自改电脑的DNS服务器地址,能绕过网站限制吗?
绝对无法绕过。超级眼不仅基于 DNS 解析,更在驱动层针对 IP 地址和 TLS SNI 报文进行双重校验,即使员工把本机 DNS 改为 8.8.8.8 或 114.114.114.114,违规连接依然在数据包外发时刻被瞬间截断。
能只在上班时间(如周一到周五 9:00-18:00)限制网站,午休和下班放开吗?
可以。超级眼提供极其灵活的工作时间段策略配置。企业可以设置“工作时段”与“休息时段”,在工作时间内严格屏蔽娱乐与求职网站,在午休或下班时段自动放行,兼顾工作效率与人性化管理。
能禁止员工在网页端向百度网盘或外部个人邮箱上传文件吗?
可以。超级眼提供强大的网页文件上传管控功能,能够识别 HTTP/HTTPS POST 上传动作,当员工尝试通过网页上传文档或压缩包时,系统可直接阻断上传并联动记录违规日志。
员工如果用电脑连自己的手机热点上网,超级眼还能监控限制吗?
依然完全生效。超级眼客户端安装在操作系统内部,无论电脑连接的是公司有线网、局域网 Wi-Fi 还是员工的个人手机热点,底层的内核驱动拦截策略始终在本地无缝运行。
总结
在网络威胁与信息泄露交织的现代办公环境中,底层的网络协议包过滤是企业安全治理的生命线。超级眼电脑监控软件通过 NetFilter 内核驱动、无损 SNI 域名解析与进程级流量溯源,成功化解了全站 HTTPS 加密时代的管控困局,为企业构筑起高速、纯净、合规的数字化网络安全屏障。
欢迎查阅 超级眼版本价格说明,或直接前往 官方免费试用下载中心 安装体验。