
员工恶意删除或篡改公司电脑资料怎么办?用超级眼电脑监控软件追溯文件操作与屏幕录像
在企业日常管理与员工离职交接过程中,一种隐蔽而极具破坏性的安全风险时常发生:个别心怀不满的员工,或者被辞退的员工,在离职交接前夕,利用职务之便在本地电脑上执行 Shift+Delete 永久删除、右键格式化数据盘、使用文件粉碎工具销毁商业合同,或者恶意修改核心代码、篡改财务报表数据,企图给公司业务造成重大混乱并死无对证。Windows 自带的文件系统事件无法保留被破坏文件的操作人与完整经过,传统的恢复软件往往因数据被新文件覆盖而彻底失效。超级眼电脑监控软件通过专有的文件全生命周期操作感知引擎,对企业受控电脑上文件的“创建、修改、重命名、复制、移动、删除、打印”实行不可篡改的毫秒级流水记录。结合高频删除即刻告警与全天候自适应屏幕录像,超级眼电脑监控软件让任何恶意破坏操作原形毕露,为企业挽回损失提供铁证。
一句话结论
超级眼电脑监控软件通过底层文件全生命周期操作精准捕获、批量删除即刻声光预警与全天候屏幕录像按秒还原,彻底破解员工恶意删除与篡改资料后死无对证的管理困局。
企业在部署超级眼电脑监控软件时,应明确适用设备所有权与管理范畴,结合《中华人民共和国个人信息保护法》与公司内部制度,处理好授权告知、权限边界和数据安全审计要求。
哪些数据资产与敏感交接期最需要文件防篡改与操作追溯
- 员工提出离职后的交接与退工敏感期:个别员工在交接期故意清空桌面、删除近几年的客户资料与交接清单;超级眼全生命周期留痕记录每一次删除操作,让恶意清空无处隐藏。
- 共享文件服务器(NAS/SMB)核心资料防误删与篡改:多部门协同编辑局域网共享盘上的报价表或工程文件,经常发生“某重要表格突然消失”且无人承认的扯皮现象;系统精确记录是谁在何时删除了该文件。
- 软件研发与设计图纸防恶意篡改或插入恶意代码:关键技术人员在源代码或 CAD 图纸中恶意修改配合尺寸或删除关键函数;系统完整记录文件修改的时间点与关联屏幕操作现场。
- 财务账套、税务申报表与员工档案防恶意粉碎:财务电脑上的敏感账本与银行流水底单,一旦被恶意删除将引发巨大税务合规危机;系统对删除动作即刻报警并锁定责任人。
为什么Windows回收站与事后数据恢复软件根本靠不住
员工使用 Shift+Delete 或第三方粉碎工具直接绕过回收站
稍微懂一点电脑常识的员工在删除文件时,都会按住 Shift 彻底删除,或者使用 360/火绒的文件粉碎机执行多轮扇区覆写,Windows 回收站里根本空空如也。
数据恢复软件无法证明“是谁、在什么时候、出于什么目的删除的”
即便花重金请数据恢复公司找回了部分残缺文件,但由于缺乏行为审计日志与屏幕录像,在法庭或仲裁庭上根本无法证明这是该员工故意恶意破坏的,难以依法索赔追责。
| 追溯维权维度 | Windows自带机制缺陷 | 事后数据恢复软件局限 | 超级眼全生命周期追溯方案 |
|---|---|---|---|
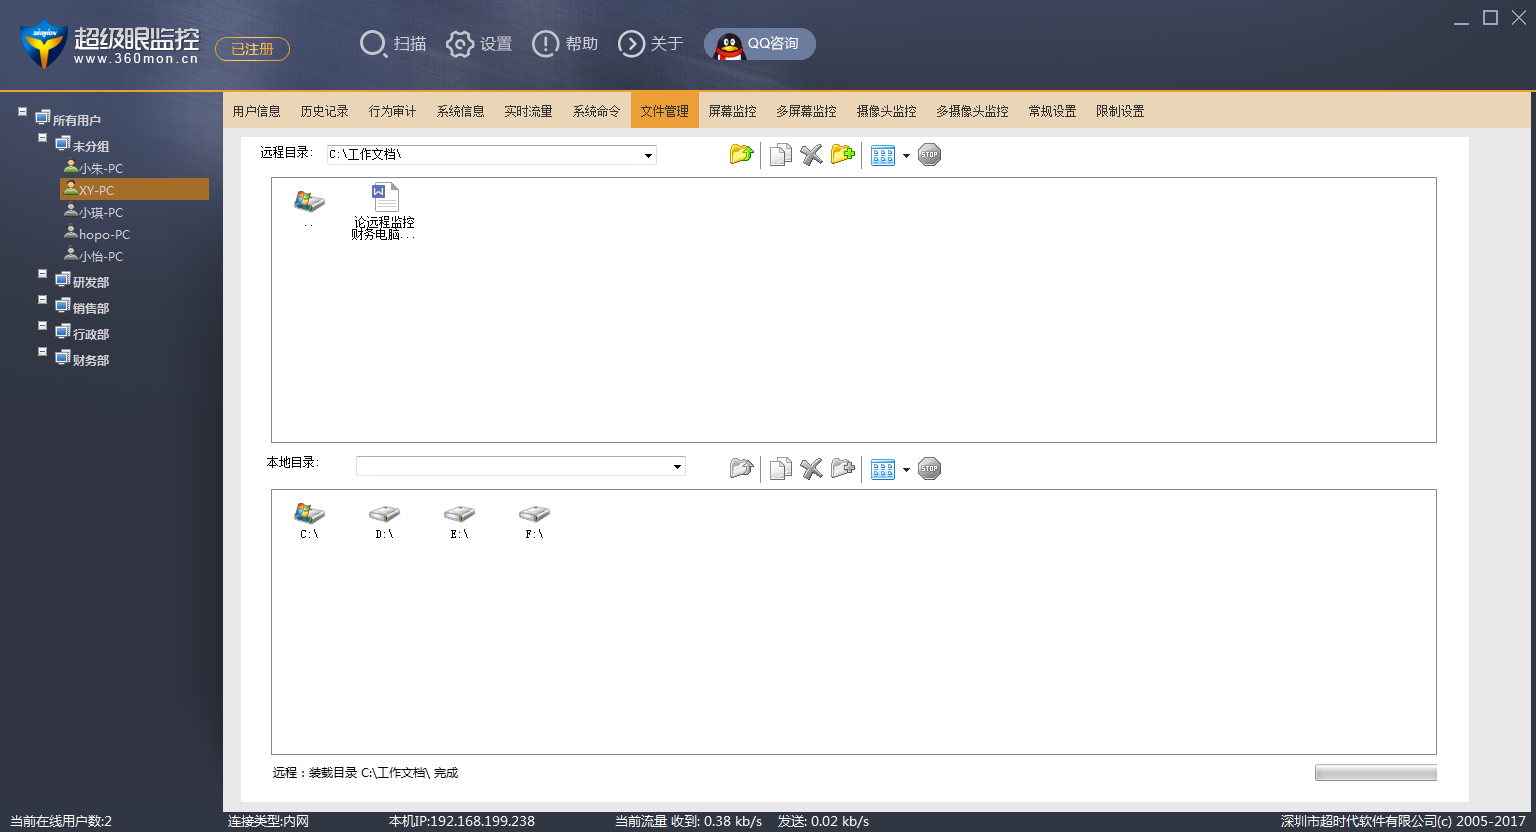
| 删除操作感知 | 仅看回收站,Shift+Delete直接脱管 | 只能扫描磁盘残留,完全无法感知操作过程 | 微秒级底层捕获所有删除、粉碎与重命名意图 |
| 责任人与账号绑定 | 无日志记录,无法知道是谁按的删除键 | 只能恢复文件内容,无法还原操作人账号与IP | 每笔操作精确绑定登录账号、终端IP、MAC与时间戳 |
| 异常批量删除响应 | 毫无感知,任由员工在几分钟内删光全盘 | 事后无能为力,数据多被彻底覆盖 | 短时间内高频删除立即向管理端触发红色警报并弹窗 |
| 操作现场还原 | 纯空白,没有任何视觉证据 | 无任何视觉记录,易被狡辩为系统故障 | 自动在屏幕录像时间轴上生成告警打点,一秒还原操作现场 |
企业核心文件防删除防篡改落地四步清单
| 推行阶段 | 具体管理举措 | 达成管理目标与预期成效 |
|---|---|---|
| 第一阶段:核心资料目录保护范围划定 | 在管理端设定研发图纸、财务报表、客户名单为重点受控目录,下发全生命周期监控策略。 | 锁定关键数据资产,开启底层微秒级读写与修改事件捕获。 |
| 第二阶段:高频删除异常行为告警配置 | 设置阈值:当任意电脑在 1 分钟内连续删除超过 10 个文件时,管理端立即发出高危警报。 | 在恶意破坏动作刚一开始时即刻引起主管警觉,实现事中敏捷干预。 |
| 第三阶段:全天候帧差录像与时间轴关联 | 对核心资产机台开启工作时段屏幕录像,录像自动跳过静止画面,保留至少 30-90 天历史。 | 为任何争议操作提供按秒级回放的第一现场客观视觉证据。 |
| 第四阶段:员工离职交接专项审计复盘 | 在员工提交离职申请后,调阅其近两周的全部文件操作流水与屏幕录像,确认无误后方可签字交接。 | 保障企业核心数字资产平稳传承,彻底消除离职交接扯皮隐患。 |
超级眼电脑监控软件文件追踪四大核心技术机制
1. 文件全生命周期操作微秒级感知引擎
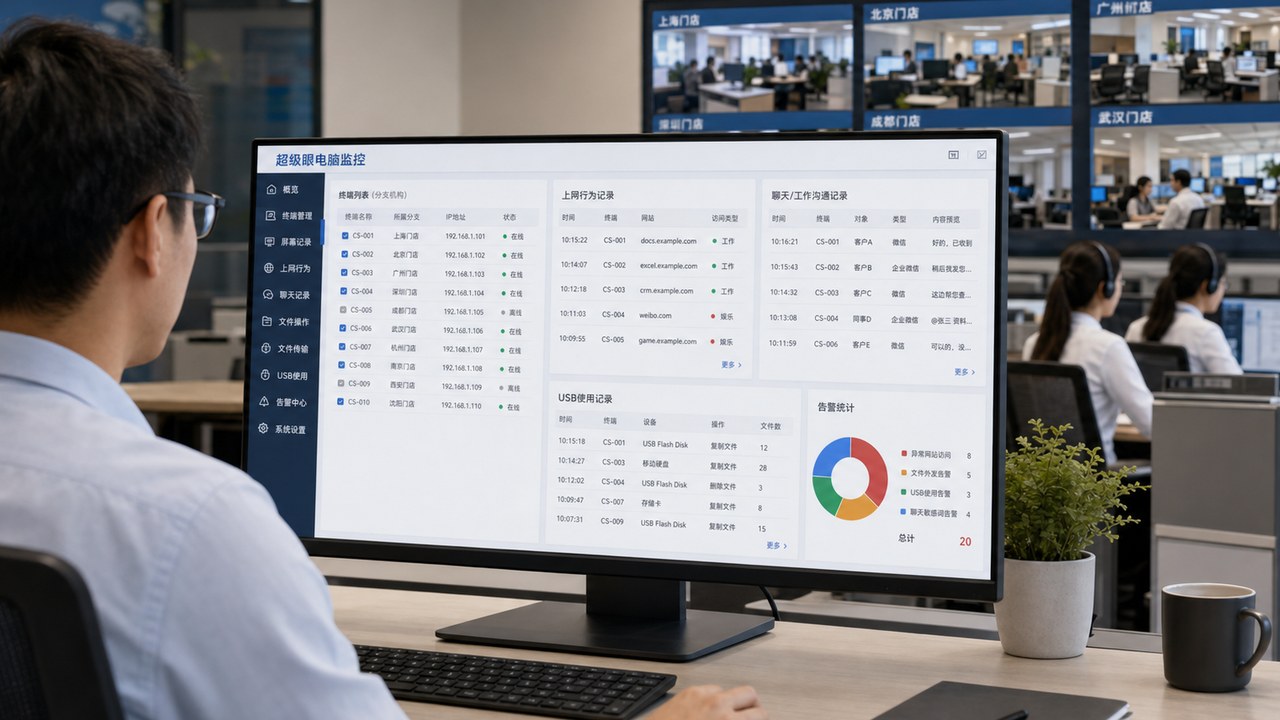
超级眼通过底层系统挂钩技术,无缝监控本地硬盘、移动 U 盘以及共享服务器网络驱动器。系统对文件的“新建、打开、修改、重命名、复制、移动、删除、打印”全生命周期操作实现微秒级流水记录,精准捕获源文件绝对路径与操作时间戳。
2. 高频异常批量删除即刻声光预警
针对员工格式化分区或批量删除资料的行为,系统内置智能行为分析模块。当检测到某一终端短时间内文件删除频次异常飙升时,管理控制台在 0.1 秒内发出刺耳警报并弹出红色警告卡片,让管理者在损失扩大前迅速切入制止。
3. ScreenSpy 屏幕录像时间轴自动索引关联
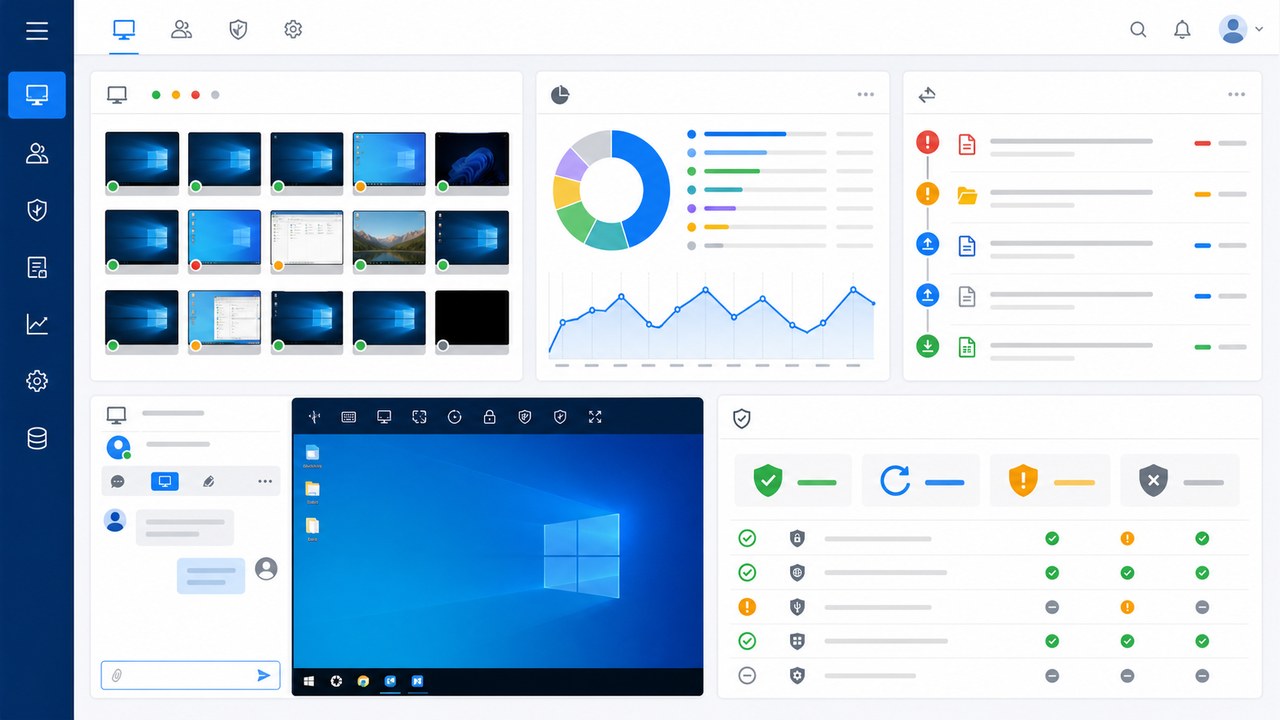
系统将每一条文件删除或篡改日志与当时的屏幕录像建立唯一指针关联。管理者在查询日志时,点击任意一条删除记录旁边的“定位录像”按钮,系统直接无缝跳转到当事员工按下删除键瞬间的高清屏幕录像,过程一览无余。
4. 不可篡改的加密存储与防销毁设计
所有文件操作流水生成后,客户端采用高强度内存加密并即刻异步回传至管理端数据库存储。客户端软件自带防卸载、防结束进程的自守护能力,即使员工试图拔掉网线强行关机,本地缓存的审计数据在重新开机联网后依然完整补齐。
相关功能详情与技术方案可查阅 超级眼文件防泄密与操作审计专题。延伸技术与行业实战指引:Windows终端文件外发拦截与审计原理、机械制造与设计院CAD图纸防泄密实战。
文件操作追溯的合规程序与劳动维权应用
- 明确办公资产保管责任:企业在《员工手册》或岗位职责说明书中应明确:“员工对其保管和使用的办公电脑内存储的业务资料负有妥善保管义务,严禁恶意删除、篡改、隐匿或私自销毁公司业务数据”。
- 合规审计日志的司法采信要点:超级眼系统记录的日志包含精确到毫秒的时间、客户端唯一硬件标识、操作人账号及完整的屏幕录像,具备真实性、关联性与合法性,可作为企业向法院主张损害赔偿的权威电子证据。
- 规范调阅审批保障阳光管理:文件操作日志与录像调阅受到多级管理员权限隔离,仅在发生资产异动调查时凭审批单调阅,确保制度在合规阳光下执行。
常见问题
员工如果用第三方软件或者直接按Shift+Delete彻底粉碎文件,超级眼还能查到吗?
完全能查到。超级眼是在操作系统底层拦截文件操作请求,而不是读取 Windows 回收站。无论员工是通过常规右键删除、按快捷键彻底删除,还是用各种安全软件的文件粉碎工具,只要文件被执行了删除动作,超级眼都会精确记录操作时间、文件名及操作人。
如果员工把核心图纸改了个无害的名字,然后删除了原文件,能识别出来吗?
可以。超级眼具备文件全生命周期追踪链条。当员工把 核心架构图.dwg 改名为 无用草稿.txt 然后删除时,系统日志会清晰呈现完整的流转轨迹:“重命名:核心架构图.dwg -> 无用草稿.txt”,紧接着记录“删除:无用草稿.txt”,作弊手段原形毕露。
共享文件服务器(NAS/SMB共享盘)上的文件被某个员工删除了,超级眼能查出是谁干的吗?
百分之百能查出来。当多台受控电脑同时访问局域网共享盘时,超级眼客户端会监控网络驱动器操作。只要有人在共享盘上执行了修改或删除,其所在电脑的客户端会立即记录该动作并回传管理端,一秒锁定具体是哪位员工的操作。
查到员工删除了文件,能看到他当时屏幕上的具体操作画面吗?
完全可以看到。在超级眼文件操作日志中,每一笔删除记录都可以直接联动当时的屏幕录像。点击操作旁边的录像图标,系统直接播放删除动作发生前 30 秒至后 30 秒的高清录像,直观还原当时员工是在什么软件里、怎么点击删除的。
监控文件操作会影响日常电脑读写大文件的速度吗?
完全不会。超级眼采用纯原生 C++ 异步无锁架构,单次操作记录开销低于微秒级,内存占用仅 20MB 左右,CPU 占用率接近 0%,即便在进行 GB 级大文件正常复制或复杂编译时,终端依然保持原生性能。
员工故意拔掉网线,在断网状态下把电脑里的资料删除了,系统还能知道吗?
依然完全知道。超级眼客户端策略在本地独立运行,断网离线期间的所有删除与修改操作均会被加密暂存在客户端的受保护缓存区;一旦电脑重新插上网线或连入 Wi-Fi,系统自动将离线删除记录完整同步至管理端。
总结
数字资产是企业宝贵的智慧结晶,容不得任何蓄意破坏与任性销毁。超级眼电脑监控软件通过 文件全生命周期操作留痕、高频批量删除毫秒级预警、不可篡改加密日志与全天候屏幕录像按秒还原,构筑了牢不可破的数字资产防御与追溯铁壁,让恶意破坏者彻底死心,为企业稳健运营筑牢安全基石。
欢迎查阅 超级眼版本价格说明,或直接前往 官方免费试用下载中心 安装体验。