
Windows终端文件外发拦截与审计原理:超级眼电脑监控软件从IFileOperation到API Hook的工程实现
在Windows企业终端安全与数据防泄密(DLP)领域,如何精确捕获员工对敏感图纸、工程代码或财务报表的拖拽、拷贝、外发甚至恶意删除,是衡量一款监控软件底层技术实力的试金石。传统的应用层轮询或常规文件系统通知(如 ReadDirectoryChangesW)只能事后感知,无法实现事前阻断与进程级溯源。超级眼电脑监控软件在其底座模块(cscore)中,通过深度融合 COM 接口 IFileOperation 接管与核心 API Hook 挂钩技术,实现了对 Windows Explorer 资源管理器与第三方应用程序文件交互的微秒级感知与策略阻断。本文揭秘超级眼电脑监控软件在文件防泄密方向的深层系统级架构实现。
一句话结论
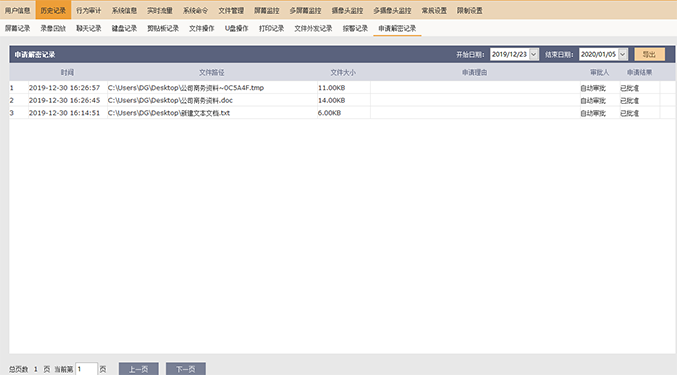
超级眼电脑监控软件通过COM接口IFileOperation接管与Native API挂钩双轨架构,在Windows内核与用户态交汇处建立起不可绕过的高性能文件外发拦截总线,兼具微秒级策略阻断与进程语义关联能力。
企业在部署超级眼电脑监控软件时,应明确适用设备所有权与管理范畴,结合《中华人民共和国个人信息保护法》与公司内部制度,处理好授权告知、权限边界和数据安全审计要求。
哪些企业与技术架构最需要这种系统级Hook能力
- 研发核心源代码与架构图防拖拽外带:软件开发与芯片设计企业中,开发人员日常频繁读写代码,普通的磁盘全盘加密会导致 IDE 编译索引极度卡顿;超级眼通过轻量级挂钩,精准监控向外部介质的拖拽外发,保障编译零开销。
- AutoCAD与SolidWorks工程图纸防篡改与外发:大型装配体工程图纸动辄数百兆,传统的加解密驱动极易引发软件崩溃;超级眼在用户态拦截文件复制与外发动作,确保设计绘图丝滑顺畅。
- 微信、企业微信与钉钉聊天拖拽文件审计:员工试图将涉密报表直接拖入聊天窗口外发时,超级眼底层钩子提前介入,捕获源文件绝对路径与目标进程,在数据脱离前完成阻断或快照留痕。
- 离职前员工突击批量删除与格式化破坏:当终端在短时间内触发大量高频文件删除或重命名操作时,超级眼挂钩模块实时感知并自动向控制台发出紧急预警,同时联动全天候录像留证。
为什么传统文件监控方案在企业实战中频频失效
传统 ReadDirectoryChangesW 仅为事后异步通知,无法实现物理阻断
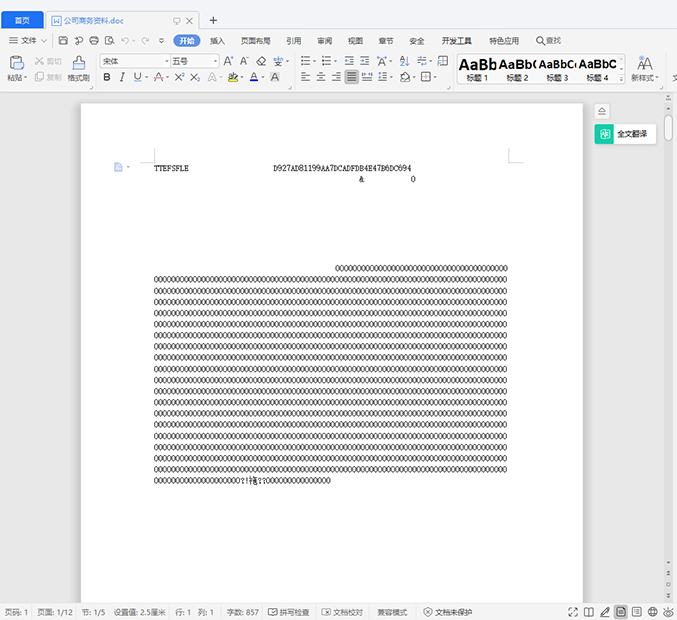
Windows 提供的目录监控 API 属于异步通知机制,当应用程序收到“某文件被复制或重命名”的消息时,该文件往往已经被完整写入 U 盘或通过网络发走,安全人员只能“望洋兴叹”,完全丧失了事前拦截的主动权。
普通 Detours 挂钩无法解析 Windows 现代 Shell 的复杂 COM 拖拽交互
自 Windows 7 引入现代资源管理器以来,大量文件操作被封装在 COM 接口 IFileOperation 中,如果仅挂钩底层的 CreateFileW 或 MoveFileW,根本无法解构复杂的鼠标拖拽、多选批量操作以及剪贴板虚拟流动,导致漏报频发。
| 技术实现路线 | 传统API/通知机制缺陷 | 超级眼电脑监控软件cscore工程方案 |
|---|---|---|
| Windows目录变化通知 | 仅异步通知’文件变了’,无法获取操作进程,无法事前拦截阻断 | 通过Hook NtCreateFile与IFileOperation,事前截获操作意图并决策放行/阻断 |
| 普通Detours挂钩 | 对Windows现代Shell的COM拖拽、多选批量操作无法精确解构 | 重写IFileOperation及CopyEngine虚函数表,完美解析复杂拖拽与剪贴板流向 |
| 驱动级Minifilter单一路径 | 缺少应用层上下文(如窗口标题、登录账号、操作意图关联) | 驱动层与用户态cscore协同通信,兼备内核级拦截的高可靠与应用层的语义丰富性 |
| 多线程高并发文件操作 | 频繁Hook容易造成宿主进程崩溃、卡顿或死锁 | 采用原子指令与自旋无锁队列,确保在大规模读写编译时宿主进程零卡顿、零侵扰 |
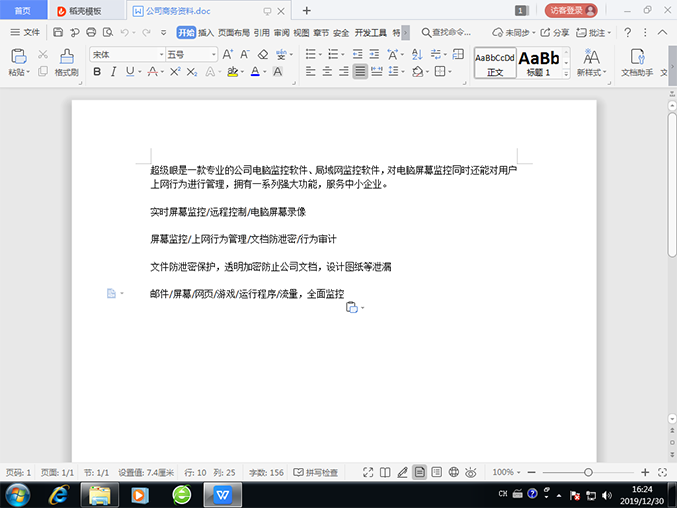
终端文件拦截与审计架构落地四步实战清单
| 架构演进阶段 | 工程核心举措 | 达成技术目标与防范风险 |
|---|---|---|
| 第一阶段:COM接口与Explorer注入 | 向 explorer.exe 及主流文件管理器注入轻量级审计 DLL,接管 IFileOperation 虚函数表。 | 捕获用户层面的所有复制、剪切、删除、重命名与拖拽意图,提取源与目的绝对路径。 |
| 第二阶段:Native API深度挂钩 | 在 ntdll.dll 层面 Hook NtCreateFile 与 NtWriteFile,补充非资源管理器进程的直接写入。 | 防御第三方压缩软件(WinRAR/7-Zip)或命令行(cmd/powershell)绕过桌面拖拽直接外发。 |
| 第三阶段:策略决策与快速判定引擎 | 在微秒级时间内匹配当前终端的安全规则(如 U 盘只读、网盘禁止上传、非工作目录限制)。 | 命中拦截规则时直接向系统返回 STATUS_ACCESS_DENIED,在物理写入发生前实现无损阻断。 |
| 第四阶段:事件流水化与证据链沉淀 | 将文件操作哈希、发起进程 ID、操作人账号及屏幕上下文打包压入高性能环形缓冲区。 | 本地无阻塞落盘并异步同步至管理端,形成不可篡改的法律维权与安全复盘审计线索。 |
超级眼电脑监控软件文件拦截底座四大核心工程机制
1. IFileOperation 与 CopyEngine 虚表深度拦截
超级眼电脑监控软件通过自研的 HDetour 引擎,精准定位宿主进程中的 IFileOperation 接口实例,接管其 PerformOperations 方法。在资源管理器执行文件流转前,深入解析操作项集合,精确提取出源文件路径、目标介质类型及操作类型,彻底解决了现代 Windows Shell 拖拽难以捕获的行业难题。
2. 跨进程上下文丰富与进程树溯源
单纯的文件拦截容易沦为盲目阻断。超级眼在挂钩时同步提取当前调用栈的进程树信息,精准辨别发起写操作的是正常办公软件(如 Word、Excel、AutoCAD)还是外部聊天工具、网盘客户端。结合窗口标题与用户登录凭证,赋予底层日志清晰的业务语义。
3. 原子无锁自旋队列与零开销异常保护
为了彻底杜绝 API Hook 引发宿主进程卡顿或闪退的风险,超级眼在钩子判定逻辑中全面采用原子无锁自旋队列,判定开销低于 0.5 微秒。同时在所有挂钩入口外层包裹结构化异常处理(SEH),即使目标第三方进程发生未预期的内存异常,也能安全降级,绝不波及系统稳定性。
4. 动静结合的策略拦截与证据链快照生成
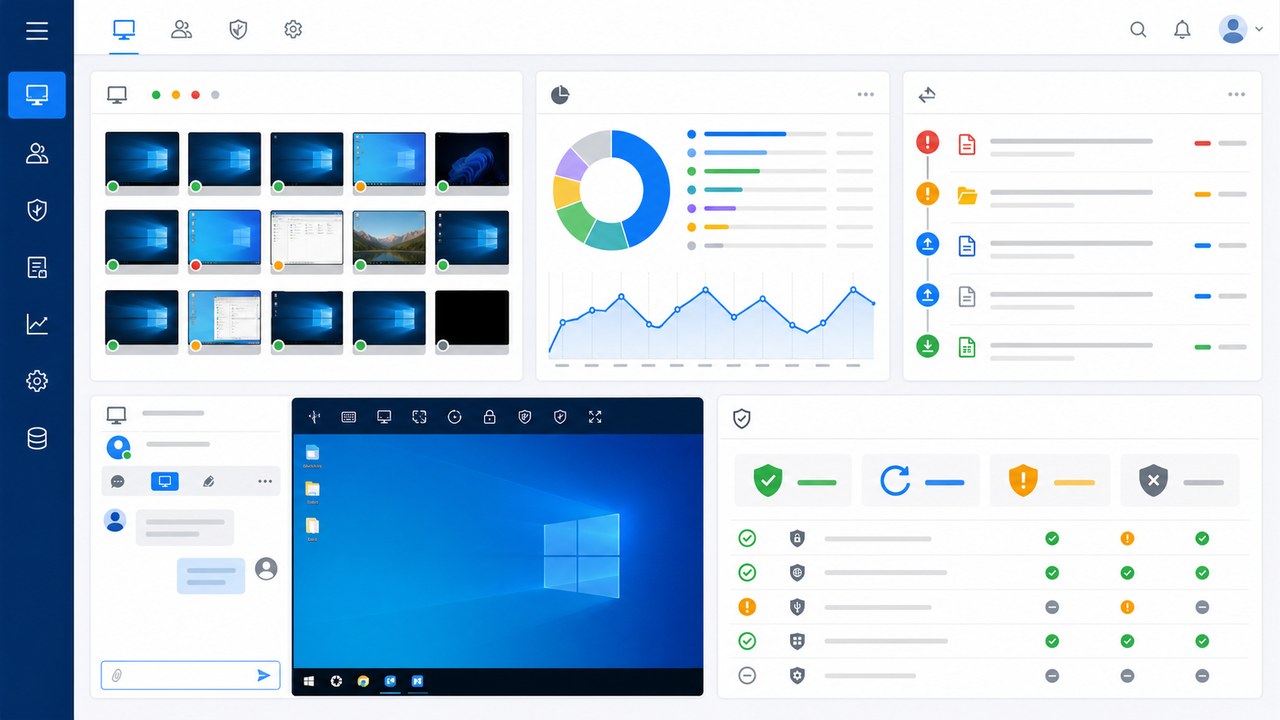
当判定文件流转命中企业禁止外发规则时,超级眼除了在底层返回权限拒绝外,还会联动客户端的 ScreenSpy 引擎,瞬间抓取被控终端当前操作窗口的高清快照,并将文件名、操作时间、源文件 MD5 哈希与快照整合成不可篡改的证据回执回传管理端。
相关功能详情与技术方案可查阅 超级眼文件防泄密核心架构专题。延伸技术与行业实战指引:机械制造与设计院CAD图纸防泄密实战、软件开发公司源代码与研发终端审计指南。
底层技术合规边界与透明审计原则
- 严格限定在企业受控设备与工作目录:超级眼的挂钩逻辑在设计上严格遵循最小必要原则,仅对企业授权监控的工作目录、外部存储介质与指定外发软件生效,坚决不干涉 Windows 系统核心驱动、安全认证组件与非工作目录。
- 杜绝侵入式内存修改与破坏性代码注入:系统所有挂钩均为非侵入式行为审计,不破坏原始系统文件的磁盘签名,不加载未知签名驱动,保障在企业全网终端长期平稳运行。
- 分级审计与不可篡改记录:所有底层拦截事件由受控服务独立写入加密数据库,普通管理员无权手工删除修改,调阅日志需经过双人授权,确保技术在合规阳光下运行。
常见问题
超级眼电脑监控软件的API Hook会不会引起Windows系统蓝屏(BSOD)?
完全不会。超级眼的 API Hook 运行在受控的用户态(User Mode)沙盒中,并受到完备的结构化异常处理(SEH)保护。即使目标第三方应用程序自身出现内存错误,也不会波及 Windows 操作系统内核,绝无引起系统蓝屏(BSOD)的物理可能。
员工如果使用第三方压缩软件(如7-Zip/WinRAR)打包文件外发,还能被有效拦截吗?
能够精准拦截。超级眼不仅拦截 Windows 资源管理器的 IFileOperation,还在底层对关键外发进程的 NtCreateFile 及网络通道建立实施驱动与 API 双重监控。无论员工是用压缩软件打包、修改扩展名还是通过浏览器拖拽上传,均会在外发时刻被识别并留痕。
这种底层Hook方式会拖慢日常办公电脑读写移动硬盘或编译代码的速度吗?
几乎无感。超级眼的钩子判定逻辑经过汇编级指令精简,单次判定耗时低于 1 微秒。在千兆级大文件传输或大型 C++/Java 项目重度编译场景下,整体 CPU 与 I/O 性能损耗低于 0.5%,保障开发与设计人员的原生流畅度。
为什么很多普通的局域网监控软件做不到事前物理拦截?
因为普通监控软件仅调用了 Windows 提供的只读事件日志(Event Viewer)或简单的异步轮询 API,属于事后查看工具;而超级眼具备自研的底层挂钩与驱动总线,能够在 I/O 请求真正发生前向系统返回拒绝代码,具备真正的物理拦截阻断能力。
底层文件审计功能是否支持跨网段和多分支机构统一汇报?
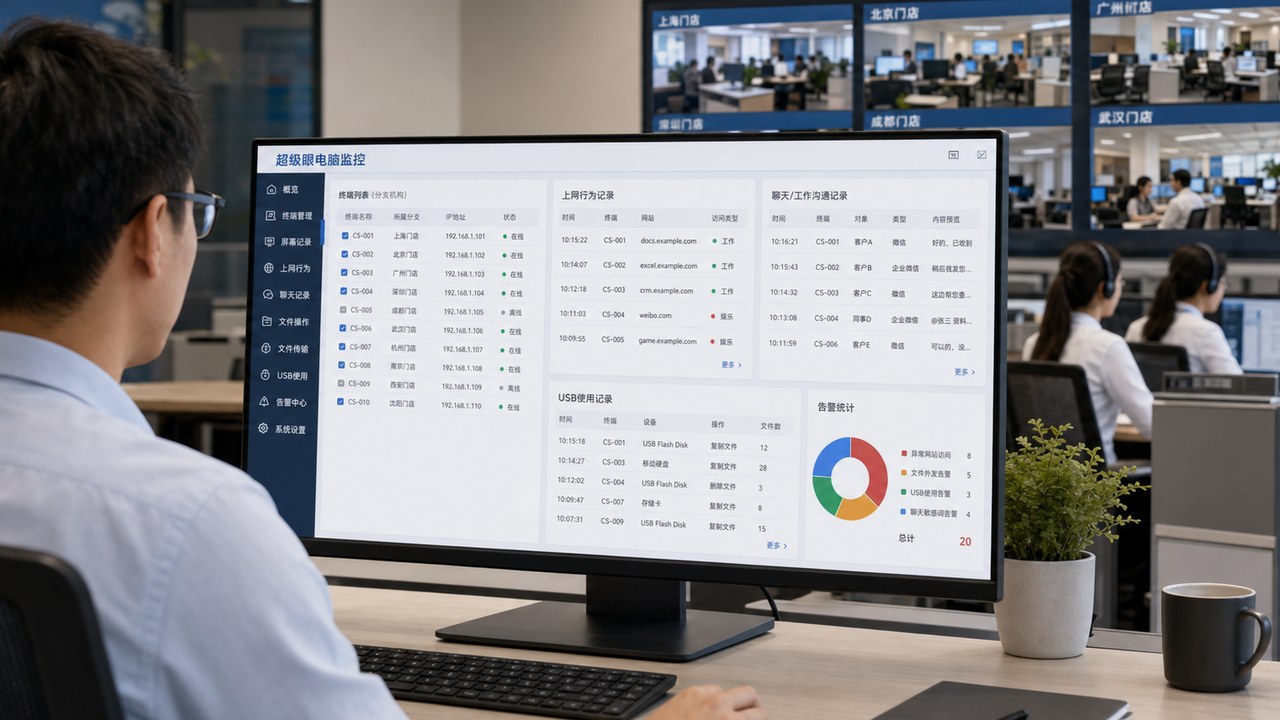
完美支持。客户端采集到的文件拦截与审计事件经过本地结构化压缩后,可通过局域网点对点或服务器版 WebSocket 通道高效回传至总部集中控制台,异地多办事处电脑均可统一策略管控。
企业在部署底层挂钩防泄密系统时,需要履行哪些合规手续?
企业应在《员工手册》、《岗位保密协议》或《办公电脑使用规范》中,向员工明确告知公司电脑装有终端安全审计系统,审计目的仅为保护商业秘密与核心资产安全,遵循合法、正当与必要原则。
总结
在现代企业终端安全防御战中,唯有深入 Windows 底层的核心挂钩与系统接管架构,才能在五花八门的泄密手段面前立于不败之地。超级眼电脑监控软件凭借扎实的 C++ 原生挂钩总线,将 IFileOperation 接管、Native API 挂钩、无锁高性能决策与全天候屏幕录像 融为一体,为企业构筑起不可逾越的文件外发防火墙。
欢迎查阅 超级眼版本价格说明,或直接前往 官方免费试用下载中心 安装体验。