
软件开发公司源代码与技术文档怎么防外传?用超级眼电脑监控软件做研发终端审计
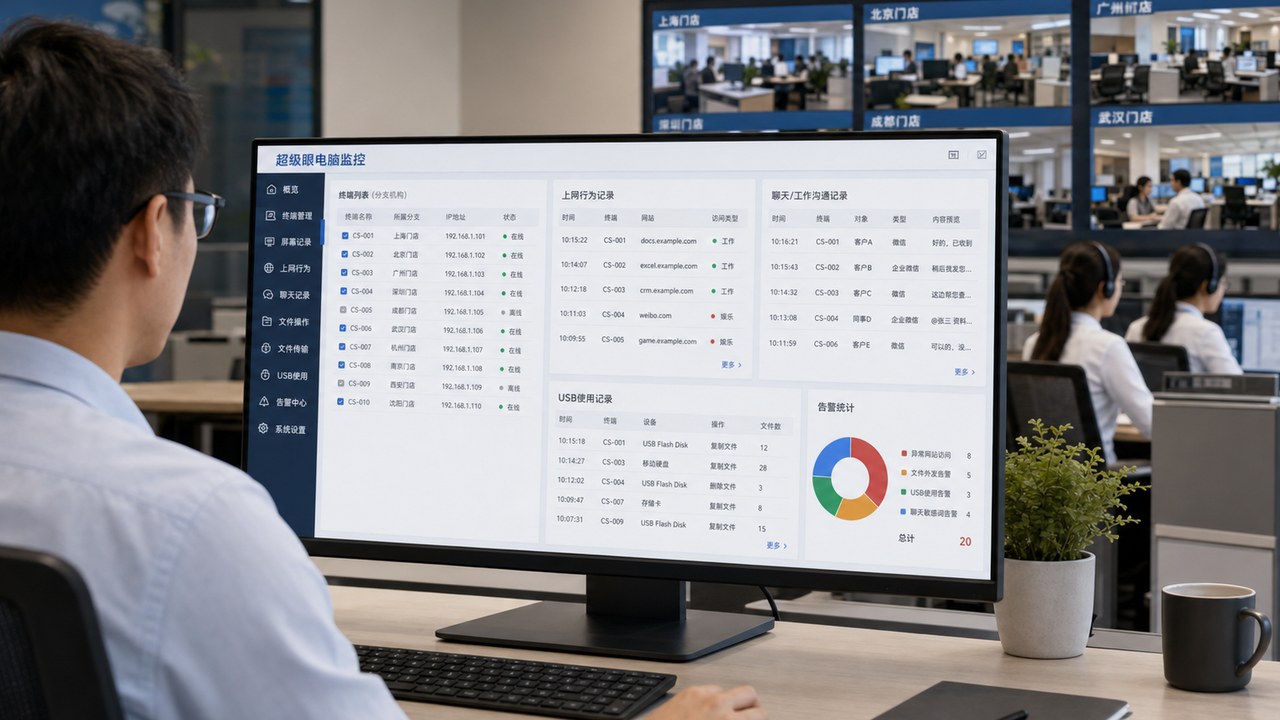
在软件研发与科技创新企业中,核心源代码仓库、算法专利、系统架构设计文档与数据库模型是企业最核心的技术资产。然而,研发团队日常需要频繁在本地 IDE(如 IntelliJ IDEA、Visual Studio、VS Code)中读写、编译数万个源文件,传统的重型全盘透明加密软件会对每一个源码文件进行强行加解密运算,导致大型项目编译构建时间从 5 分钟暴增到半小时以上,并经常引发编译器报错、Git 合并冲突甚至蓝屏死机,招致研发工程师的强烈抵触。更稳妥且落地的做法,是在开发人员电脑上部署超级眼电脑监控软件。超级眼坚持轻量级底层挂钩,在完全不干扰本地代码高速编译的前提下,严密堵死 U 盘私拷、聊天软件拖拽外发、网盘上传与离职突击打包外传的全部通道,实现真正兼顾极速研发与严密风控的平衡。
一句话结论
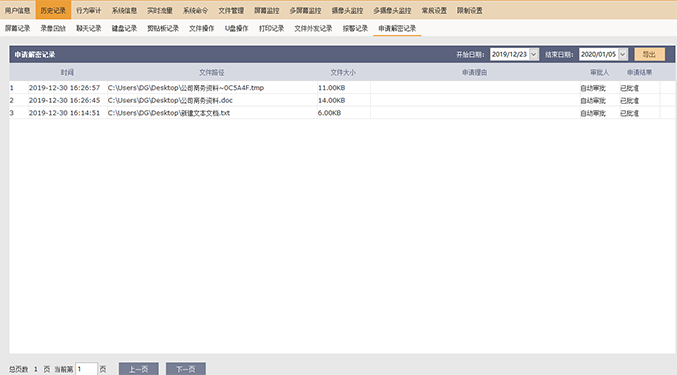
软件企业借助超级眼电脑监控软件的轻量级外发阻断与屏幕录像审计,既能全面杜绝源代码与技术文档被私下外带,又能确保本地IDE开发编译保持原生零损耗极速体验。
企业在部署超级眼电脑监控软件时,应明确适用设备所有权与管理范畴,结合《中华人民共和国个人信息保护法》与公司内部制度,处理好授权告知、权限边界和数据安全审计要求。
哪些软件研发与技术密集型场景最需要这种终端审计
- 核心产品Git/SVN源码仓库防打包带走:工程师日常在本地克隆代码库;超级眼监控大容量
.zip、.tar.gz压缩包的生成与网络外发,严禁向个人 U 盘或网盘拖拽。 - 核心算法模型与商业架构设计方案保密:高客单价商业项目的核心系统方案、数据库明细结构;系统记录全生命周期操作时间线,阻断通过即时通讯或邮件私下传输。
- 外包派遣工程师与临时技术人员终端管控:外部驻场开发人员携带个人或公司电脑接入内网开发;超级眼设定严格外设只读与软件安装白名单,防止源码被外包私自转手。
- 程序员提离职交接期的突击导出与删除防范:个别员工在提出离职后,将自己编写的模块私下备份或恶意在本地删除清空;系统全天候屏幕录像与不可篡改审计日志提供铁证支持。
为什么传统重型透明加密与口头协议在研发团队中行不通
重型透明加密严重破坏现代代码构建工具链(Build Tools)
传统的驱动层加密会对每一个落地文件打上加密头。当 Webpack、Maven、Gradle、Cargo 或 Go 编译器高频扫描数十万个代码依赖包时,实时解密运算引发 CPU 爆满、索引卡死,严重摧毁工程师开发效率。
传统加密外协解密繁琐,逼迫开发私自寻找“脱壳解密插件”
开发人员向客户交付 SDK 或向外部测试环境发布时,反复向行政领导提交解密审批申请,流程僵化冗长,最终技术人员私下编写反混淆脚本绕开系统,安全形同虚设。
| 评估维度 | 传统重型透明加密 | 超级眼电脑监控软件轻量审计方案 |
|---|---|---|
| 代码编译与构建性能 | 编译耗时延长3-10倍,经常引发编译器找不到符号或文件损坏 | 纯用户态API挂钩,本地读写零加解密损耗,编译速度100%保持原生巅峰 |
| 开发者体验与工具兼容 | IDE频繁报错无响应,对Git分支切换与各种小众插件兼容极差 | 完全不干涉本地文件内容与格式,与IDEA、VS Code、Git工具链完美共存 |
| 外发泄密防御能力 | 仅防外部打开,内部员工若有解密权限依然可以大批量带走 | 精准锁死U盘、微信、网盘等一切外发通道,记录文件哈希与操作全过程 |
| 审计证据链完整性 | 仅有解密日志,无屏幕回放,无法证明员工是否私下截屏或翻拍 | 全天候屏幕录像按时间轴回溯,联动本地OCR识别,形成坚不可摧的维权闭环 |
软件企业研发代码防泄密体系落地四步清单
| 推进阶段 | 具体实施步骤 | 管理目标与避坑指南 |
|---|---|---|
| 第一阶段:开发机资产摸底与策略分组 | 在管理端将核心研发组、测试组、技术支持组分别建组,锁定代码开发工作站。 | 针对不同开发岗位实施分级管控,普通岗位保持基础规范,核心研发启动严格外发审计。 |
| 第二阶段:物理介质与网络出口双重锁死 | 配置研发电脑 U 盘“仅只读”,禁止向任何外部移动盘写入;阻断个人网盘上传与非工作邮箱外发。 | 彻底杜绝将代码工程通过物理介质或外部公共网络空间带走的一切可能。 |
| 第三阶段:敏感代码压缩包外发报警联动 | 配置对 .zip、.rar、.7z 等压缩格式外发的即刻声光预警,联动本地离线 OCR 识别代码截屏。 | 从事后发现升级为事中拦截,任何大体积技术资料的外发企图均被瞬间锁定。 |
| 第四阶段:全天候工作屏幕录像与离职审计 | 核心开发机台开启工作时段帧差屏幕录像;在员工离职交接期,调阅近 30 天关键代码操作日志。 | 保障技术资产顺利平稳交接,防范离职人员恶意删除或带走企业技术秘密。 |
超级眼电脑监控软件守护软件源码四大核心技术支撑
1. 微秒级底层挂钩与网络外发通道精准拦截
超级眼依托自研的底层系统挂钩技术(cscore 模块),在用户态精准拦截微信、钉钉、网盘等进程的文件拖拽与上传动作。系统不加密代码文件本身,而是牢牢把守数据向外流出的全部物理与网络出口,实现“内部自由编译流转,外发插翅难逃”。
2. 工业级 U 盘只读授权与设备硬件白名单
系统通过底层 PnP 事件监听与 IRP 写指令过滤,支持将研发电脑设置为“U盘仅只读”。工程师可以正常读取外来 U 盘中的开发工具与技术文档,但严禁将电脑里的任何源码写入移动盘,彻底杜绝数据物理外泄。
3. 针对代码与文档的全生命周期操作时间线追踪
针对存放重要设计文档与源码的目录,超级眼记录文件的“创建、修改、重命名、复制、移动、删除、打印”全生命周期操作。即便员工试图将核心代码文件改名隐藏或批量粉碎,管理端依然完整呈现其操作时间线。
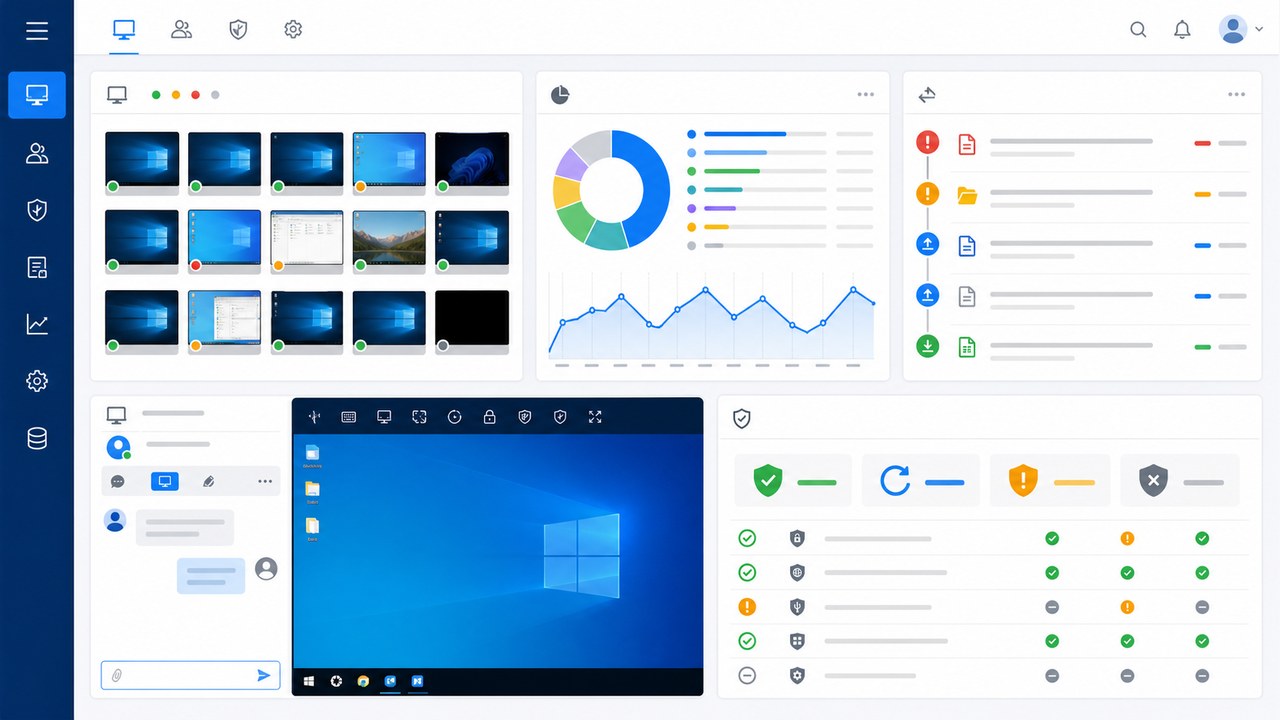
4. ScreenSpy 全天候低开销屏幕录像与离线 OCR 穿透
采用自研局部差分编码技术,单机一天录像仅占几百兆空间。系统支持按日历和时间轴毫秒级拖动回放;内置纯离线轻量级 OCR 视觉识别引擎,员工若试图将核心架构图或算法代码截图发往私人好友,系统立即精准告警。
相关功能详情与技术方案可查阅 超级眼文件防泄密核心架构专题。延伸技术与行业实战指引:Windows终端文件外发拦截与审计原理、员工恶意删除或篡改公司资料追溯指南。
研发团队推行安全审计的制度保障与合规边界
- 强化知识产权归属意识:在劳动合同与《技术保密协议》中明确,员工在工作期间利用公司资源开发的所有代码、算法与文档,均属公司法人所有,受国家知识产权法保护。
- 透明化管理与知情同意:企业向研发团队公开说明电脑装有安全审计系统,审计重点仅为商业机密防外带与业务连续性保障,不窥探员工私人非工作隐私。
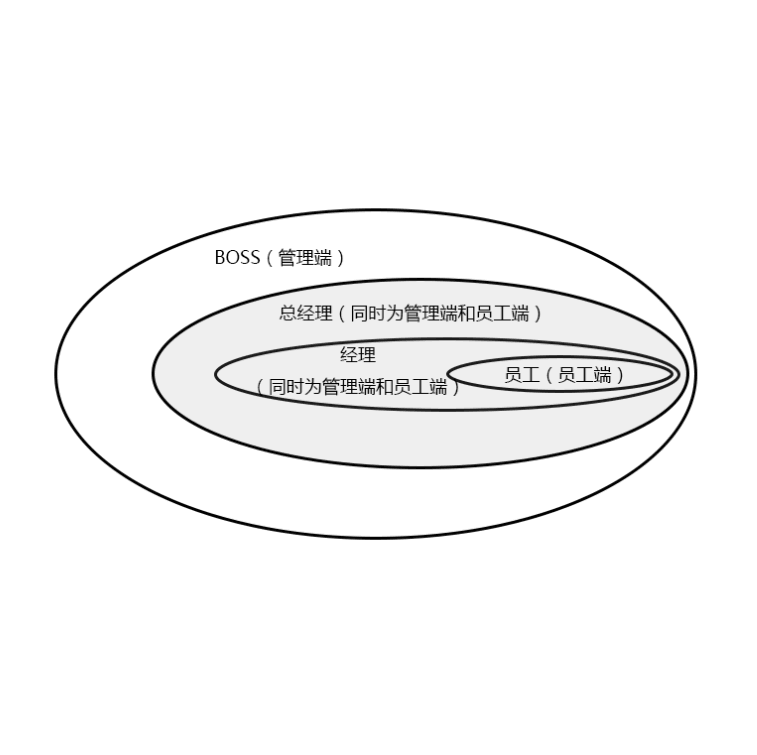
- 分权隔离杜绝技术窥探:审计日志与录像调阅需由技术副总裁(VP)或安全委员会授权,普通 IT 网管无权随意翻看代码,保障团队和谐信任与技术透明度。
常见问题
超级眼电脑监控软件会拖慢Maven、Gradle或者C++的编译速度吗?
完全不会。超级眼不进行底层扇区的强行实时加解密,内存占用仅 20MB 左右,CPU 占用率接近 0%。几十万个源码文件的快速读写与编译构建完全保持操作系统原生性能,开发体验极其丝滑。
如果程序员把源码改成.txt文件或者打成加密压缩包,超级眼能记录到吗?
可以。超级眼不仅监控文件扩展名,还结合底层文件全生命周期追踪机制,无论是重命名、复制还是通过 7-Zip 打包,原文件的流转轨迹均被系统连续记录,外发瞬间自动抓拍屏幕快照。
开发人员经常需要插U盘导入开源框架或依赖库,超级眼如何支持?
超级眼支持“U盘仅只读模式”。程序员可以正常插入外部 U 盘,自由复制开源依赖库或技术文档到电脑中;但严禁把公司电脑里的任何代码复制到 U 盘,只进不出,安全合规。
有些程序员通过向日葵或ToDesk远程桌面连回家里把代码拷走,如何防范?
超级眼提供应用程序运行限制与远程软件拦截功能。企业可一键禁用向日葵、ToDesk、TeamViewer 等外部非受控远程工具,彻底切断外部通道。
研发人员在家或出差办公时,这套系统还能管得住吗?
完全管得住。通过超级眼服务器版结合 WebSocket 穿透技术,异地或在家办公的电脑只要联网,策略毫秒级同步;断网离线期间的所有违规操作也会在本地加密暂存,重新联网后自动回传。
研发代码审计能作为商业机密被侵权时的法律证据吗?
完全可以。超级眼系统生成的审计流水记录了精确的时间戳、操作人登录账号、源文件哈希、外发目标及高清屏幕录像,形成完整的闭环电子证据链,在司法维权中具备高度可信力。
总结
代码是软件公司的灵魂,也是最容易流失的核心壁垒。超级眼电脑监控软件通过 轻量级文件外发拦截、U盘驱动级只读、全生命周期文件留痕与高清屏幕录像,成功打破了“重型透明加密拖垮编译性能”的历史困局,为高科技与软件研发企业打造了极致流畅、固若金汤的源代码安全护城河。
欢迎查阅 超级眼版本价格说明,或直接前往 官方免费试用下载中心 安装体验。